Схемы Done: как гривня из Украины превращается в швейцарские франки через импортёров
Расследование выявило сеть компаний, где средства собираются в Украине, идут на валюту и перечисляются швейцарской Done Switzerland AG.
Расследование выявило сеть компаний, где средства собираются в Украине, идут на валюту и перечисляются швейцарской Done Switzerland AG.
Тарас Высоцкий заявил, что альтернативные логистические коридоры обеспечивают лишь 45% необходимых объемов, что грозит потерей значительной части урожая.
Главный государственный прокурор Таави Перн подтвердил, что активист осознавал уголовную ответственность за свои действия, контактируя с лицами, которые уже имели судимости за аналогичные преступления.
Следователи раскрыли схему присвоения военного имущества, которую организовал заместитель командира части. Позже процессом занимался контрразведчик СБУ, закреплённый за подразделением.
Представитель сети АТБ развеял слухи о разрушении складов, объяснив, что дефицит гречки обусловлен прекращением поставок, а исчезновение сахара носит временный характер.
Европейские эксперты предупреждают, что ограничения американского экспорта дизельного топлива могут стать триггером для исторического роста цен на континенте.
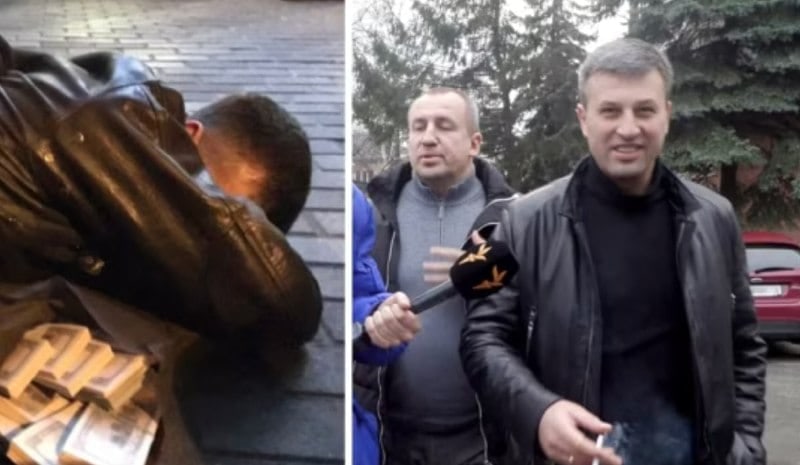
Шевченковский райсуд Киева признал невиновными двух экс-прокуроров, которых обвиняли в вымогании 150 тыс. долларов за закрытие дела.
Расследование показало, что компания-кастодиан Trustee Plus юридически прекратила существование, а клиенты сталкиваются с блокировкой средств под предлогом проверок.

Украинцы все чаще сталкиваются с криптовалютным мошенничеством через Telegram, где злоумышленники применяют высокотехнологичные вредоносные программы.
Мошенники используют сложные схемы, выдавая себя за известных криптоинфлюенсеров и создавая фальшивые группы для «верификации».
Согласно данным компании Scam Sniffer, специализирующейся на блокчейн-безопасности, за период с ноября 2024 года по январь 2025 года количество криптовалютных афер в Telegram с использованием вредоносного программного обеспечения увеличилось на рекордные 2000%.
Согласно отчету компании Chainalysis, в 2024 году убытки от криптовалютного мошенничества и хакерских атак составили 2,2 миллиарда долларов, что на 24% больше, чем в предыдущем году. Основная часть этих потерь пришлась на децентрализованные финансовые платформы (DeFi).
Telegram давно стал важным инструментом для криптоинвесторов, однако теперь он представляет серьезные риски. Злоумышленники быстро адаптируются, внедряя всё более сложное вредоносное ПО для атак. Они выходят за рамки привычного фишинга и разрабатывают более изощренные методы обмана.
Мошенники нацеливаются на легитимные криптовалютные сообщества. Под видом авторитетных участников они рассылают приглашения, которые выглядят безопасно. В сообщениях часто содержатся ссылки на «процессы верификации», которые на деле являются ловушками.
Злоумышленники применяют следующие методы:
На первый взгляд, эти схемы кажутся безопасными, что делает их более успешными по сравнению с классическими фишинговыми атаками, связанными с поддельными веб-сайтами.
После прохождения фальшивой верификации жертва сталкивается с серьезной угрозой: вредоносное ПО встраивается в буфер обмена и может привести к потере доступа к криптокошелькам и другим приватным данным.
Специализированное ПО позволяет мошенникам не только красть учетные данные, но и получать полный доступ ко всем криптовалютным активам пользователя.
Комментарии
К этой новости пока нет комментариев. Будьте первым!