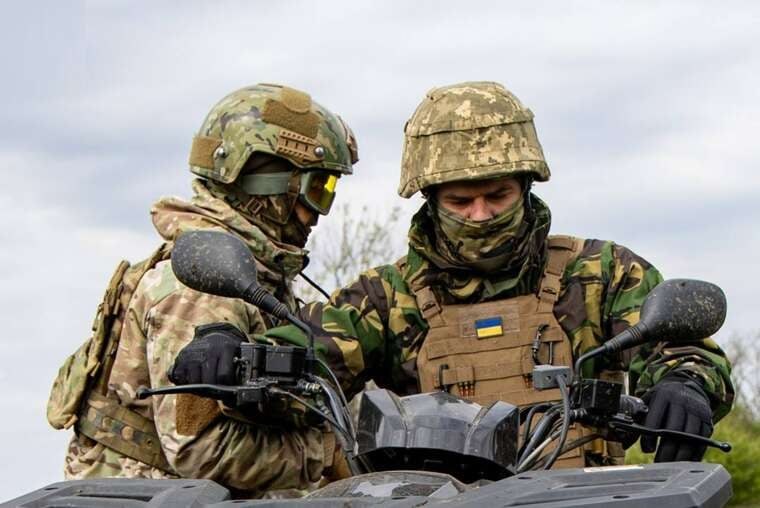
ISW: З вересня Росія втратила на фронті більше земель, ніж завоювала
Аналітики Інституту вивчення війни констатували, що з 1 вересня 2026 року втрати РФ перевищують завоювання. Темпи наступу російських військ різко знизилися.
Аналітики Інституту вивчення війни констатували, що з 1 вересня 2026 року втрати РФ перевищують завоювання. Темпи наступу російських військ різко знизилися.
Суд відмовив Карині Костюк у скасуванні податкових нарахувань, визнав законним обмін інформацією з Великою Британією та зобов'язав сплатити ПДФО та військовий збір.
Відомий автор понад 40 романів, лауреат премії Акутаґави, помер 17 жовтня 2026 року у віці 74 років. Рідні просили не відправляти квіти та не турбувати їх запитаннями.
Депутати Черкащини завершили річний період очікування та призначили керівника обласної ради, підтримавши кандидатуру представника «Слуги народу».
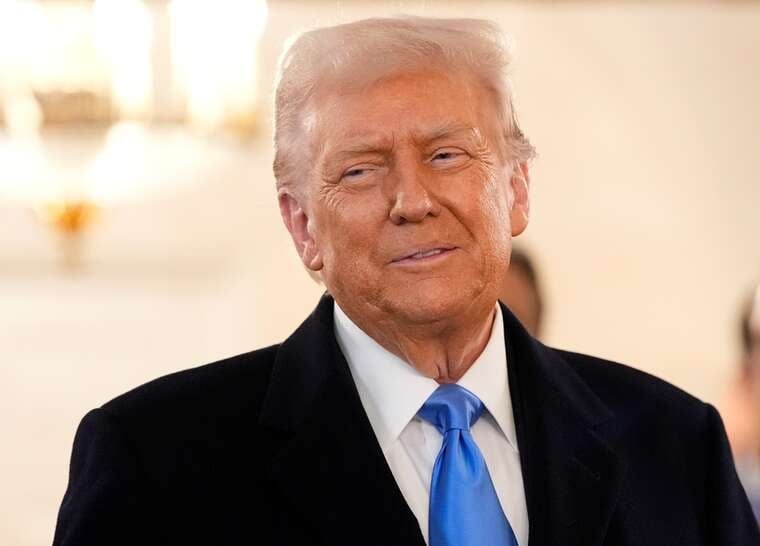
Федеральний суддя Енджолік Летт зобов’язала президента США до 11 грудня 2026 року з’явитися на допит у рамках позову на 10 мільярдів доларів проти британського мовника.
Американська адміністрація готує нову схему мирного плану, яка передбачає для Росії скасування санкцій та відновлення газопостачання, а для України — перспективу членства в ЄС замість альянсу з НАТО.
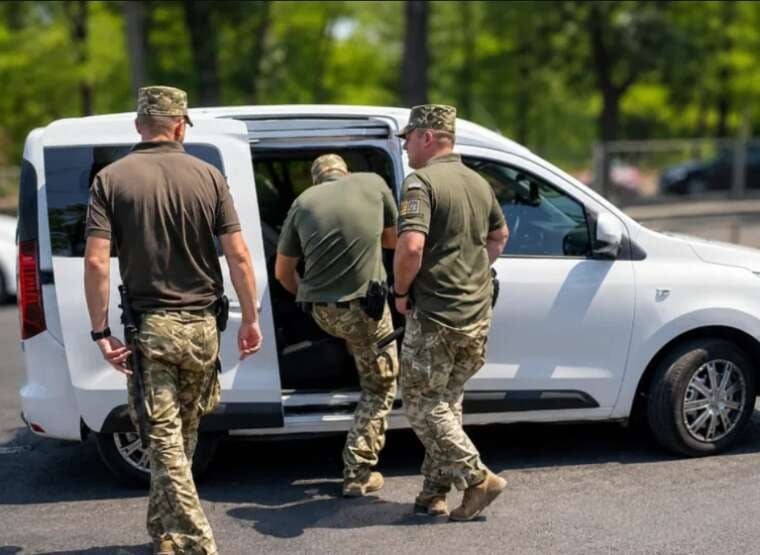
В інтернеті з'явилось відео, на якому фіксується насильницьке затримання чоловіка співробітниками територіального центру комплектування у Київській області.
Українські захисники ліквідували 50-річного російського артиста Єфима Старцева, який брав участь у бойових діях. Його загибель підтвердив співрозмовник пропагандистських каналів.
Останні 48 годин називають одним із найсерйозніших періодів в історії кібербезпеки. У відкритому доступі поширюється перелік із 27 інцидентів, серед яких — витоки персональних даних, злам програмного забезпечення, критичні вразливості та атаки на корпоративну інфраструктуру. Автори огляду дають цьому періоду назву «Чорний жовтень», проте масштаб і взаємозв'язок усіх наведених випадків потребують незалежної перевірки.
Серед згаданих інцидентів — уразливість PHP2Shell та проблеми з ключами цифрової довіри eMudhra. Також у переліку фігурують повідомлення про викрадення даних учнів державних шкіл Каліфорнії та злам облікових записів на платформі Zeabur. Окремо згадано зараження інструмента штучного інтелекту LiteLLM програмою для крадіжки паролів і критичну вразливість GitLab.
Окремий блок стосується атак на компанії та сервіси, якими користуються мільйони людей і розробників. Автори огляду згадують інциденти, пов'язані з NGINX, WordPress, Plex, Palo Alto, AOMEI та хмарною платформою TiDB Cloud. Також наводяться повідомлення про можливі витоки медичних даних у США, зокрема інформації про 970 тисяч пацієнтів Medi-Cal.
Серед інших випадків — попередження ФБР про програму-вимагач SafePay, яка, за наведеними даними, атакувала понад 600 організацій критичної інфраструктури. У переліку також згадані злам ретрансляторів мережі Tor, витік даних у State Bank of India, а також атаки, пов'язані із Siemens та OVHcloud.
Окрему увагу автори звертають на використання штучного інтелекту для пошуку вразливостей. Якщо раніше виявлення складних помилок могло вимагати тривалої роботи спеціалізованих команд, то сучасні ШІ-інструменти здатні автоматизувати аналіз коду та прискорювати пошук потенційних точок входу. У руках зловмисників це може скорочувати час між виявленням уразливості та спробою її експлуатації.
Водночас перелік, що поширюється в мережі, не є підтвердженням того, що всі 27 інцидентів сталися саме протягом останніх 48 годин або мають однаковий рівень серйозності. Кожен випадок потребує окремої перевірки за повідомленнями компаній, дослідників кібербезпеки та відповідних державних органів.
22 жовтня 2026 р., 23:51 Переглядів: 1415
Коментарі
До цієї новини ще немає коментарів. Будьте першим!