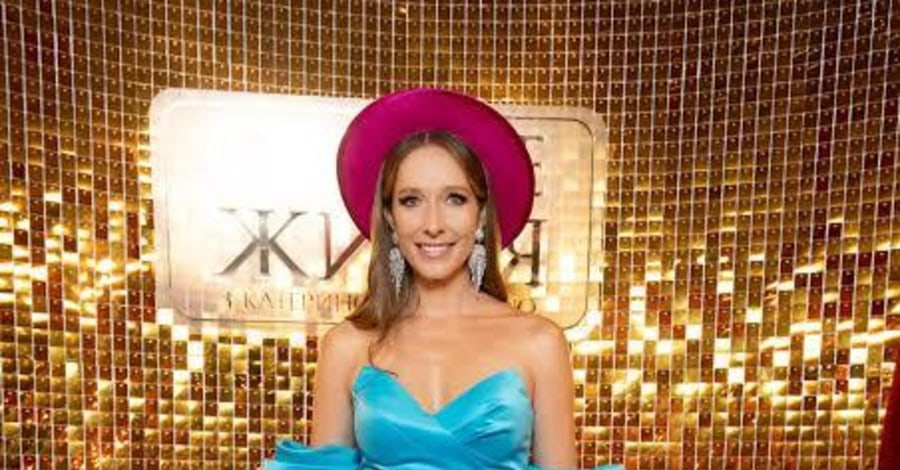
Катерина Осадча опинилася біля місця влучання БПЛА в Києві та закликала не ігнорувати тривогу
Телеведуча розповіла про тимчасову втрату слуху після вибуху в Подільському районі та засудила дії російських окупантів.
Телеведуча розповіла про тимчасову втрату слуху після вибуху в Подільському районі та засудила дії російських окупантів.
Злочинці вчиняли масштабні крадіжки товарів під час руху залізничного транспорту. Їм загрожує тривале ув'язнення.
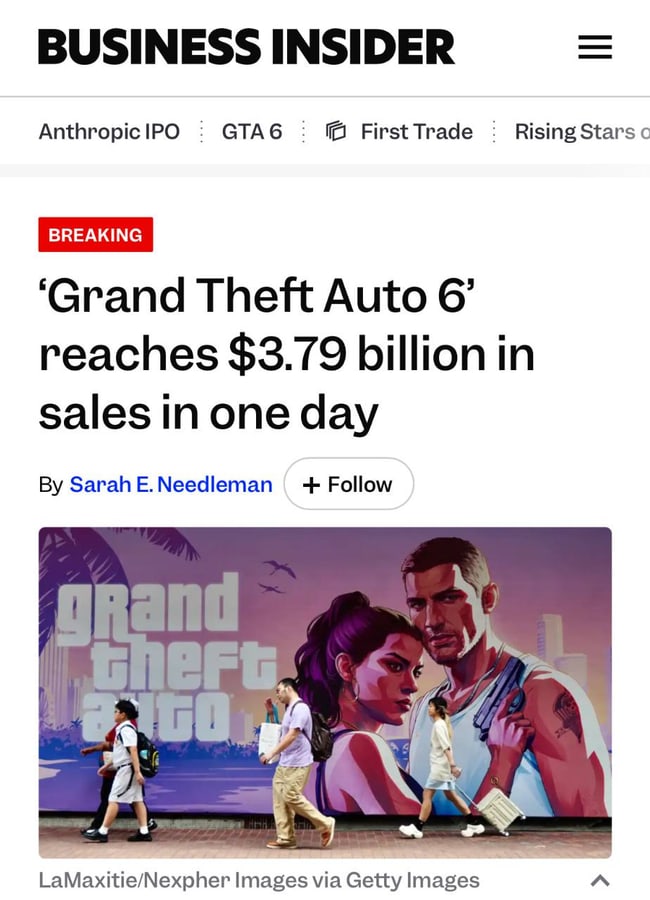
Відеогра перевершила фінансові показники всіх попередніх ігрових та кінематографічних релізів, зібравши рекордну суму за 24 години.
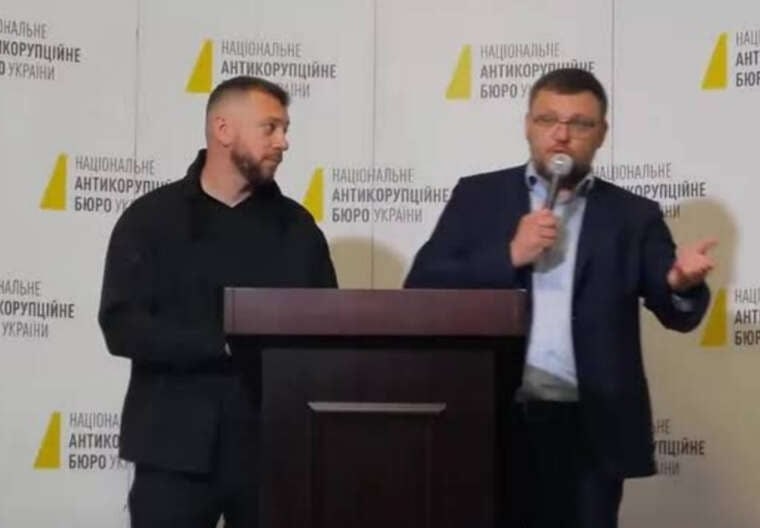
Глави НАБУ та САП на брифінгу заявили про спроби СБУ завадити розслідуванню та відповіли на звинувачення щодо особистого життя та зв'язків.
Суд апеляційної інстанції виключив епізод із справи про 120 тисяч несправних мін, що призвело до спливання строків давності для Леоніда Шимана та Кирила Кирилова.
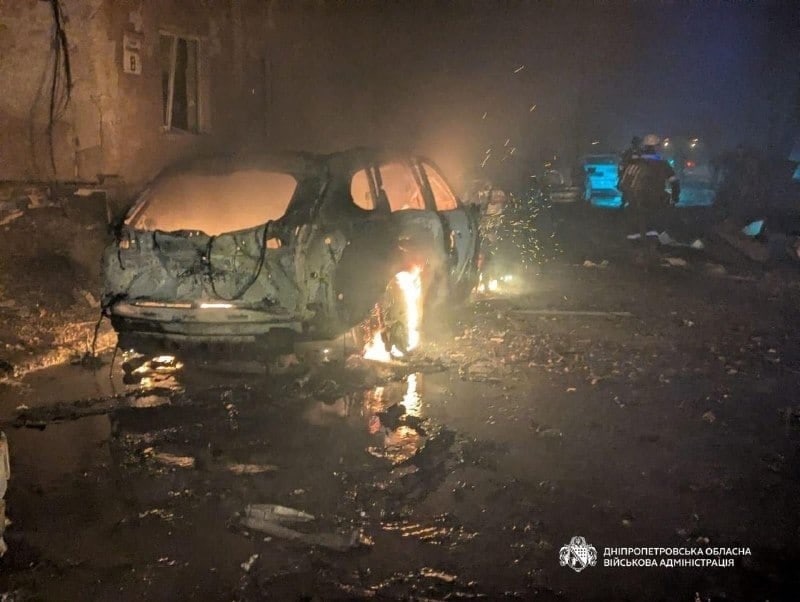
Російські окупанти влучили балістичною ракетою в заклад громадського харчування в Кривому Розі. Є загроза переривання водопостачання для частини мешканців.
Штатні співробітники та підрядники вимагають надати освітнім закладам доступ до пошуку без інтеграції штучного інтелекту.
Виноградівський суд Закарпаття засудив Івана Влада до мінімального штрафу за порушення порядку переміщення товарів військового призначення через кордон.
Інформаційна база мережі АТБ-Маркет опинилася в руках зловмисників, які вже встигли продати її за 15 тисяч доларів. Покупцем виявився російський проєкт «Хімера», який видобуває та продає дані для шахрайських колл-центрів. Згідно з наявними даними, викрадену інформацію передано так званим «офісникам» для подальшої роботи щодо українських громадян.
Після того, як сайт АТБ відновив роботу, в інтернеті з'явилися представники хакерської групи, які публічно демонструють свої «здобутки». Засновником цього угруповання є користувач під ніком @ceeertik. За власними словами, він мешкає у Празі (Чехія), проте фактичне місце перебування злочинця — Варшава (Польща).
Подія не є типовим хакерським зломом. Зловмисники, ймовірно, отримали доступ до систем однієї з інтеграторних компаній (СБП-провайдера), яка обслуговує кілька великих проєктів. Це дозволило їм отримати доступ до певних облікових записів та спокійно вивантажити дані.
Ця група вже мала досвід подібних дій: раніше вони атакували туристичну компанію Tez Tour та мережу піцерій «Додо». У тих випадках також було підтверджено автентичність викрадених баз даних. Тож і у випадку з АТБ мова йде про реальний витік інформації, а не про фейк або внутрішню ініціативу менеджменту мережі.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!