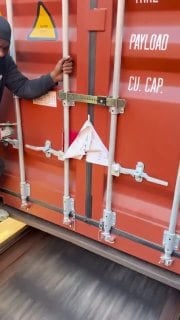
В США группа из 14 человек похищала грузы с движущихся поездов на сумму около 22 миллионов долларов
Преступники совершали масштабные кражи товаров во время движения железнодорожного транспорта. Им грозит длительное тюремное заключение.
Преступники совершали масштабные кражи товаров во время движения железнодорожного транспорта. Им грозит длительное тюремное заключение.
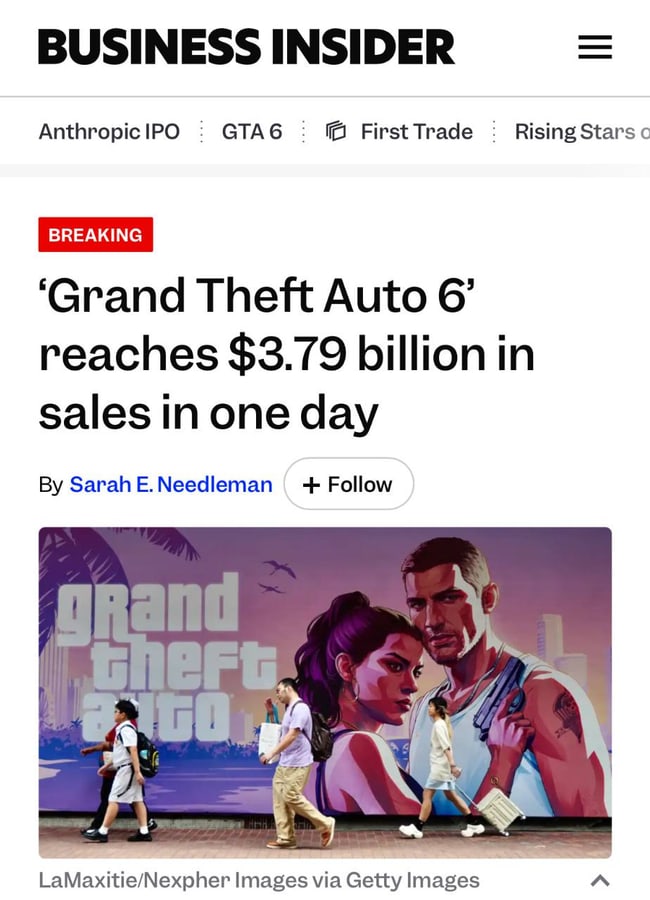
Видеоигра превзошла финансовые показатели всех предыдущих игровых и кинематографических релизов, собрав рекордную сумму за 24 часа.
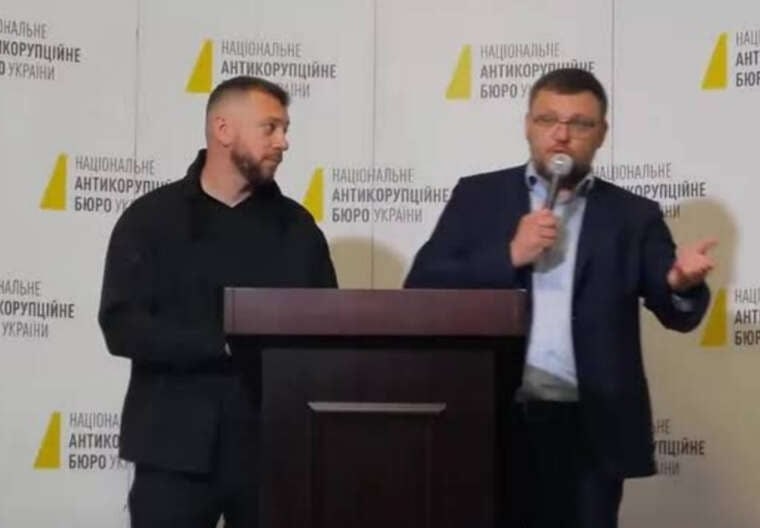
Главы НАБУ и САП на брифинге заявили о попытках СБУ помешать расследованию и ответили на обвинения, касающиеся личной жизни и связей.
Суд апелляционной инстанции исключил эпизод из дела о 120 тысячах неисправных мин, что привело к истечению сроков давности для Леонида Шимана и Кирилла Кирилова.
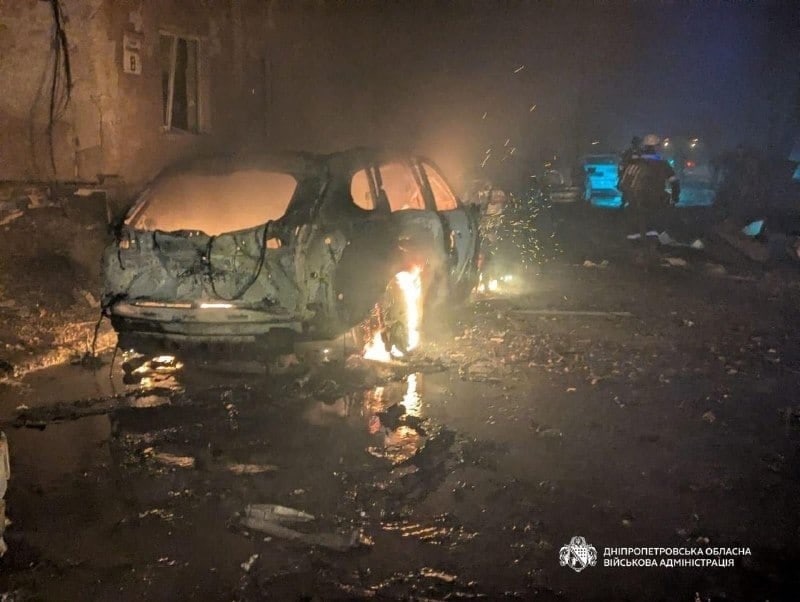
Российские оккупанты попали баллистической ракетой в заведение общественного питания в Кривом Роге. Угроза перебоев с водоснабжением для части жителей.
Штатные сотрудники и подрядчики требуют предоставить образовательным учреждениям доступ к поиску без интеграции искусственного интеллекта.
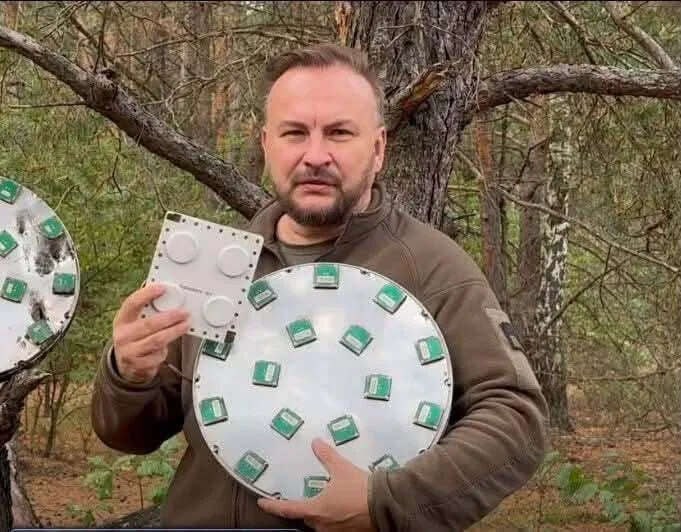
Виноградовский суд Закарпатья приговорил Ивана Влада к минимальному штрафу за нарушение порядка перемещения товаров военного назначения через границу.
Шнайдер предложил расширить круг участников заседания, пригласив следователя, судью и мать ребенка, чтобы услышать все версии событий.
Информационная база сети АТБ-Маркет оказалась в руках злоумышленников, которые уже успели продать ее за 15 тысяч долларов. Покупателем стал российский проект «Химера», который добывает и продает данные для мошеннических колл-центров. Согласно имеющимся данным, украденную информацию передано так называемым «офисникам» для дальнейшей работы с украинскими гражданами.
После того, как сайт АТБ восстановил работу, в интернете появились представители хакерской группы, которые публично демонстрируют свои «завоевания». Основателем этой группировки является пользователь под ником @ceeertik. По его собственным словам, он проживает в Праге (Чехия), однако фактическое местонахождение преступника — Варшава (Польша).
Событие не является типичным хакерским взломом. Злоумышленники, вероятно, получили доступ к системам одной из интеграторных компаний (провайдера СБП), которая обслуживает несколько крупных проектов. Это позволило им получить доступ к определенным учетным записям и спокойно выгрузить данные.
Эта группа уже имела опыт подобных действий: ранее они атаковали туристическую компанию Tez Tour и сеть пиццерий «Додо». В тех случаях также была подтверждена подлинность украденных баз данных. Таким образом, и в случае с АТБ речь идет о реальной утечке информации, а не о фейке или внутренней инициативе менеджмента сети.
Комментарии
К этой новости пока нет комментариев. Будьте первым!