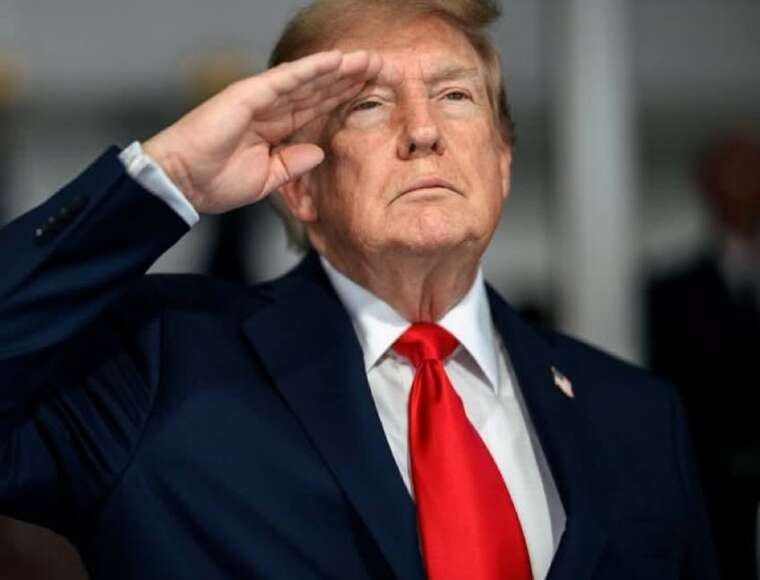
Суд у США тимчасово заборонив Білому дому фінансувати політичні ролики з держбюджету
Федеральний суд Манхеттену заборонив адміністрації Трампа використовувати кошти платників податків на рекламу перед проміжними виборами, назвавши її пропагандою.
Федеральний суд Манхеттену заборонив адміністрації Трампа використовувати кошти платників податків на рекламу перед проміжними виборами, назвавши її пропагандою.
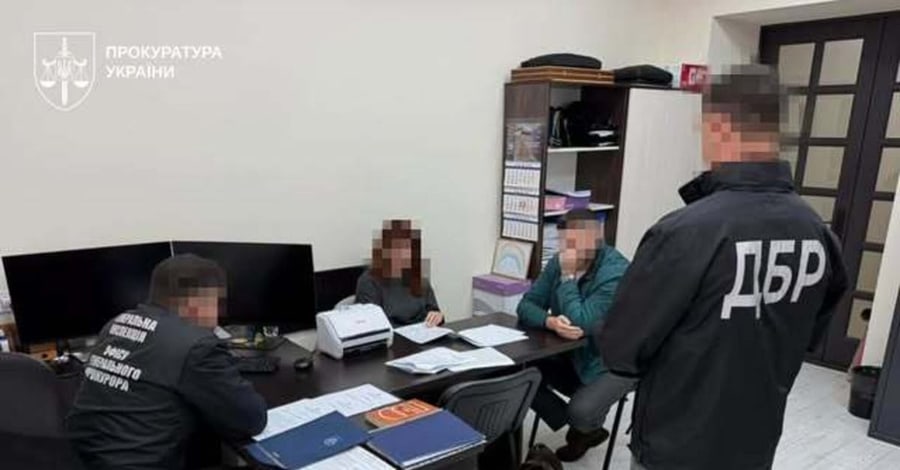
Прокурори повідомили про підозру судді Гребінківського районного суду в отриманні незаконних доплат за науковий ступінь, який не відповідав вимогам законодавства.
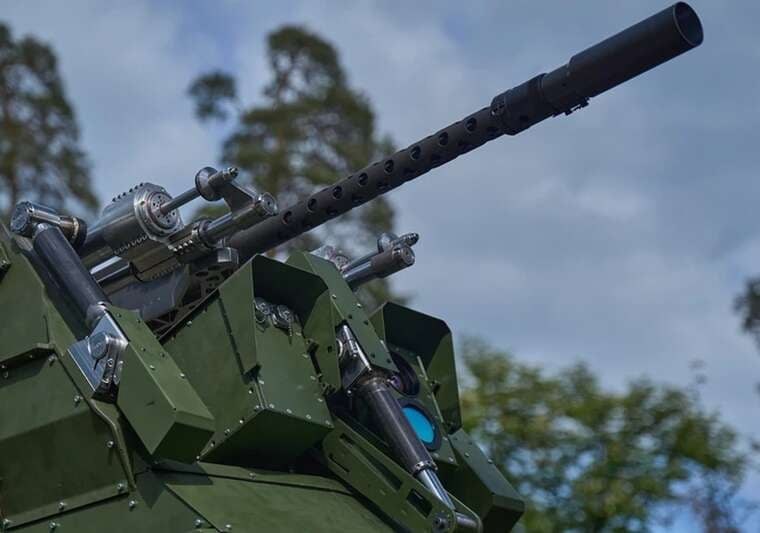
Президент України повідомив про визначення додаткових виробничих потужностей для турелей, які добре працюють проти «шахедів». Також згадано про координацію логістики з країнами Балтії.
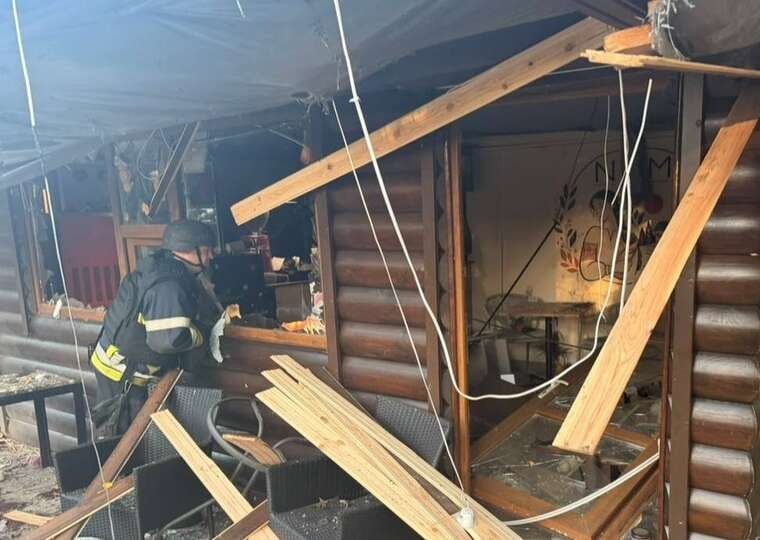
Російський дрон атакував центральний парк у Харківській області, де відпочивали родини. Загинули шестеро людей, включно з трьома дітьми, ще 15 отримали поранення.
У Києві завершують ремонт інфраструктури після обстрілу. Поїзди почнуть курсувати ввечері 19 жовтня, але зупинка на станції "Чернігівська" відбудеться пізніше.
У Печерському районі Києва під час інциденту в ТЦК отримали поранення троє поліцейських та троє військових. Зловмисника затримано.
Київський окружний адміністративний суд задовольнив позов мажоритарного акціонера банку, визнаючи незаконними три податкові повідомлення-рішення ДПС на загальну суму понад 7,2 млрд грн.
Інцидент із застосуванням вогнепальної зброї в столиці спричинив поранення чотирьох працівників органів внутрішніх справ.
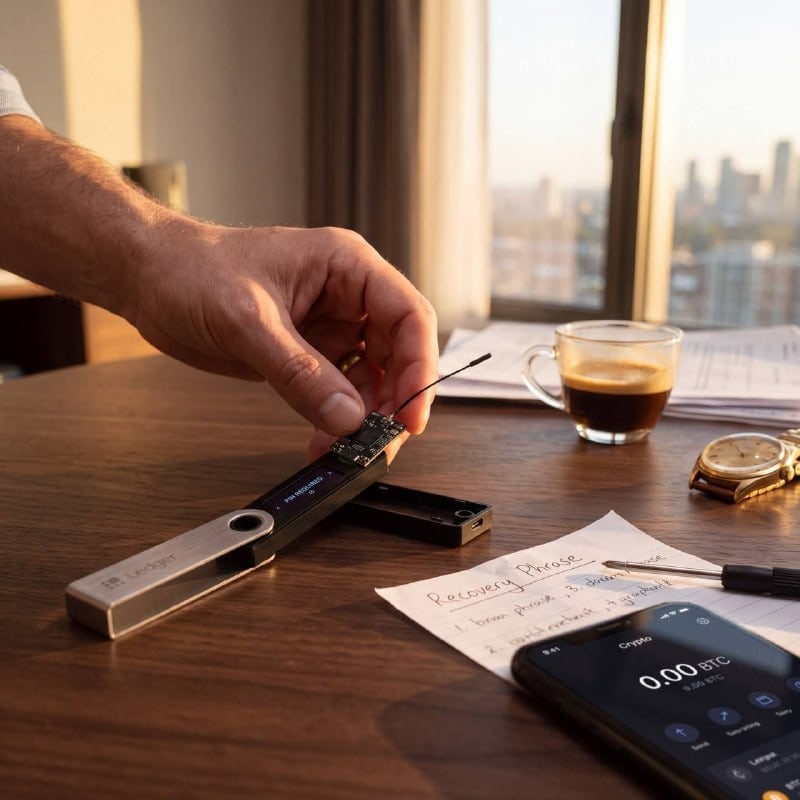
Ріками криптоіндустрія наполягала на одному правилі: не зберігайте цифрові активи на біржах. Найкращий захист — це холодний гаманець, де сід-фраза (секретний набір слів для відновлення доступу) зберігається виключно у власника. Багато користувачів слідували цим рекомендаціям: придбали пристрої від відомого виробника Ledger, ніколи не вводили сід-фразу в інтернеті, не фотографували її та не зберігали в хмарних сервісах.
Однак зловмисники діяли інакше. Хакер не перебував у вашому комп'ютері, не в браузері і не в Telegram. Він ховався безпосередньо всередині гаманця.
У жовтні компанія Ledger офіційно визнала: частина пристроїв, які продавав малайзійський реселер CryptoBilis, була модифікована. Усередину корпусу вбудували окремий мікрочип — апаратний імплант. Ця схема не вимагала зламу захисних механізмів Ledger. Під час першого налаштування пристрій відображає на екрані 24 слова сід-фрази. Імплант просто фіксував зображення на дисплеї та натискання кнопок, розпізнавав слова та передавав їх зловмисникам через мобільну мережу. Для цього всередині чіпа була встановлена eSIM. Стандартні перевірки справжності пристрою не виявляли нічого підозрілого, оскільки оригінальна прошивка залишалася незмінною.
Загальні втрати користувачів вже перевищили 86 мільйонів доларів. Південно-Східна Азія опинилася в зоні підвищеного ризику: Ledger попросив продавців у регіоні та Гонконзі зняти пристрої з полиць. Підозрілі екземпляри виявили також у Європі. У Німеччині покупець розібрав два Ledger, придбаних у різних магазинах мережі MediaMarkt, і знайшов усередині сторонні модулі зв'язку. На тлі цих подій MediaMarkt зупинила продажі Ledger по всій Європі. Trezor скорочує мережу реселерів, хоча власних скомпрометованих пристроїв не виявила.
Механізм шахрайства виявився простим до цинізму. Пристрій ніхто не «зламував» у цифровому сенсі. Його фізично розбирали, вставляли шпигунський чип, збирали назад, запаковували та продавали людині як засіб захисту її коштів. Частина таких гаманців пропонувалася майже вдвічі дешевше за офіційну ціну.
Раніше крипторинок вчив: не довіряйте біржам, тримайте ключі самостійно. Тепер постає інше питання: чи можна довіряти пристрою, на якому ці ключі генеруються. У криптосфері з'явився новий рівень параної, який є виправданим. Купівля холодного гаманця більше не є достатньою умовою безпеки. Тепер критично важливо розуміти, де саме його придбали.
Гаманці слід купувати лише напряму у виробника, уникаючи посередників та «вигідних пропозицій». Ціна вдвічі нижча за ринкову сьогодні свідчить не про знижку, а про наявність шпигунського чіпа всередині. Пристрій необхідно оглядати до першого ввімкнення; у Ledger є офіційна інструкція, як перевірити його внутрішню структуру. Для зберігання серйозних сум рекомендується використовувати мультипідпис: кілька гаманців від різних виробників, куплених у різних місцях, жоден з яких окремо не може вивести кошти. Якщо гаманець уже придбано у сумнівного продавця, Ledger радить не зволікати та негайно перевести активи на новий пристрій із новою сід-фразою.
Холодний гаманець захищає від усього світу, крім того, хто вам його продав.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!