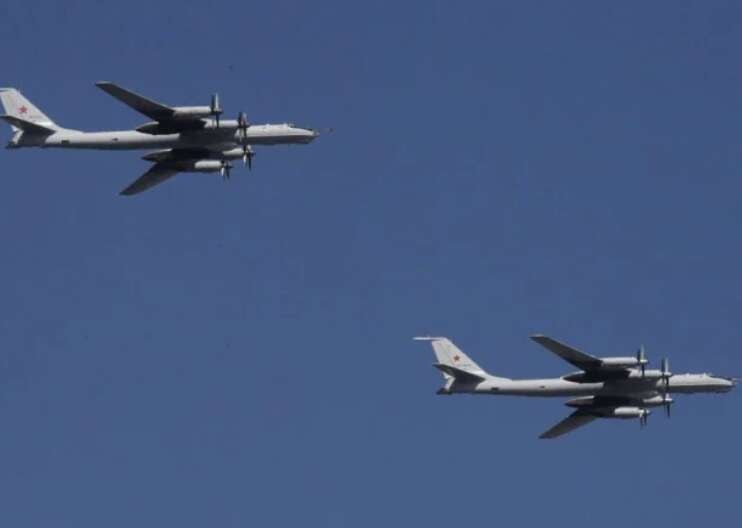
Два российских Ту-95 приблизились к Тайваню: это второй подобный инцидент за неделю
Министерство обороны Тайваня сообщило о входе двух российских бомбардировщиков в зону опознавания ПВО 19 ноября.
Министерство обороны Тайваня сообщило о входе двух российских бомбардировщиков в зону опознавания ПВО 19 ноября.
Хакеры проникли в сети Европейской комиссии, используя ИИ-инструмент ARTEX. Это вызвало многодневные перебои во внутренних сервисах и вызвало обеспокоенность по поводу безопасности персональных данных.
Финансовые компании, связанные с семьей экс-нардепа, демонстрируют подозрительную структуру собственности. Доли заинтересованных лиц расположены ровно на 0,01% ниже регуляторных порогов.
Светлана Билак, проживающая в ФРГ, рассказала о росте негативного отношения к украинцам и оскорбительном восприятии президента Украины в немецком обществе.
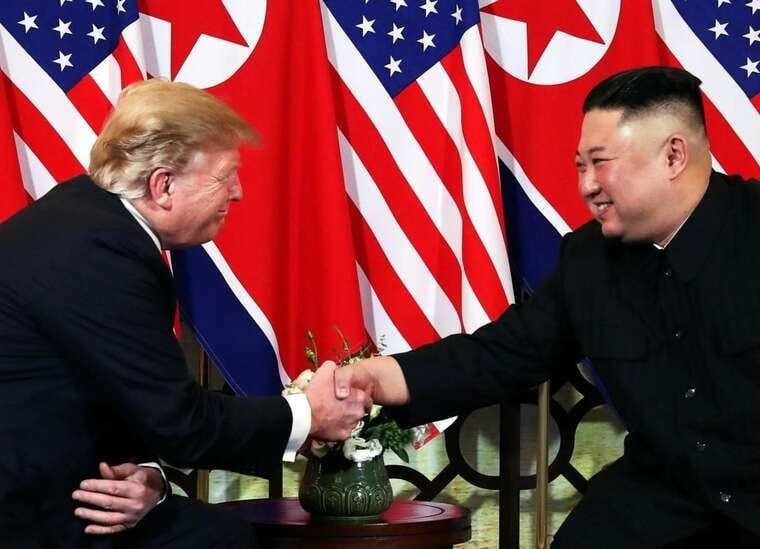
Глава КНР подчеркнул, что ядерный конфликт невозможно выиграть, поэтому его не следует начинать.
Дональд Трамп выразил уважение к российскому и китайскому лидерам, назвав их присутствие большой честью накануне трехсторонних переговоров.
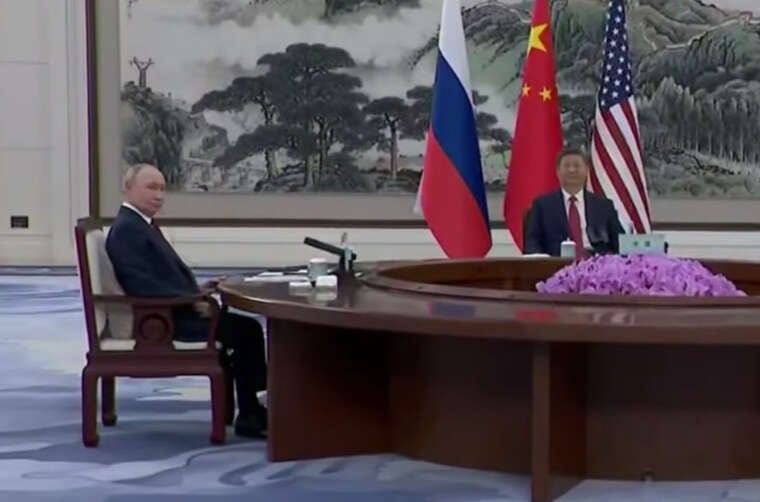
После официальных выступлений Дональд Трамп, Си Цзиньпин и Владимир Путин перешли к обсуждению повестки без присутствия прессы во время саммита АТЭС.
Дональд Трамп заявил, что уже общался с Владимиром Путиным по украинскому конфликту и намерен поднять тему его завершения во время трехсторонних переговоров с лидерами РФ и КНР.
Европейская комиссия стала целью масштабной кибератаки, которая угрожала безопасности персональных данных ее персонала, сообщает Politico. Злоумышленники прибегли к использованию передовых технологий, что привело к серьезным нарушениям в функционировании внутренних инфраструкций института.
Из-за вмешательства хакеров сотрудники Еврокомиссии столкнулись с рядом проблем: не могли вносить информацию о зарплатах, подавать табели учета рабочего времени и оформлять отпуска. Хотя в ведомстве утверждают, что большую часть атаки удалось взять под контроль, полный масштаб последствий инцидента все еще устанавливается.
Перерывы в работе систем длятся уже более десяти дней. Пострадали также сервис возмещения медицинских расходов MyPMO и служба переводов. При этом выплаты зарплат сотрудникам были произведены в установленный срок.
В Еврокомиссии пока не могут подтвердить, были ли украдены персональные данные сотрудников, а также определить их объем. Именно поэтому коммуникация с персоналом была ограниченной: в отдельных сообщениях ИТ-служба объясняла проблемы общими техническими неисправностями, не упоминая о кибератаке.
По данным CERT-EU — органа ЕС, отвечающего за киберзащиту институтов Союза, в начале текущего месяца было выявлено, что международные злоумышленники использовали ARTEX. Это общедоступный инструмент на базе искусственного интеллекта, который обычно применяют для поиска уязвимостей в ИТ-системах.
«Деякі зловмисники використовують такі інструменти не за призначенням і атакували Європейську комісію», – розповів представник ЄС. (Некоторые злоумышленники используют такие инструменты не по назначению и атаковали Европейскую комиссию), – рассказал представитель ЕС.
В качестве меры предосторожности несколько программных приложений временно отключили, однако доступ к большинству из них уже восстановлен. Пресс-секретарь Еврокомиссии Томас Ренье заявил, что в институте приняты необходимые меры в ответ на выявленную кибератаку.
Согласно внутреннему письму, которое попало в руки журналистов, в начале месяца Еврокомиссия созвала экстренное заседание Совета корпоративного менеджмента — высшего внутреннего органа управления кризисными ситуациями. Это решение было принято из-за продолжающихся киберинцидентов. Департамент цифровых услуг приказал усилить проверки безопасности.
Еврокомиссар по технологическим вопросам Генна Вирккунен информировала коллег о неотложных мерах реагирования во время заседания Коллегии еврокомиссаров, которое состоялось вчера, сообщили два чиновника.
Этот инцидент является последним в серии резонансных кибератак и системных сбоев, зафиксированных в мире в последние дни. Среди предыдущих случаев — перебои в работе Microsoft, крупных американских банков и Агентства национальной безопасности США, а также хакерская атака, затронувшая популярные веб-сайты, в частности Air France, BBC и Zoom.
Комментарии
К этой новости пока нет комментариев. Будьте первым!