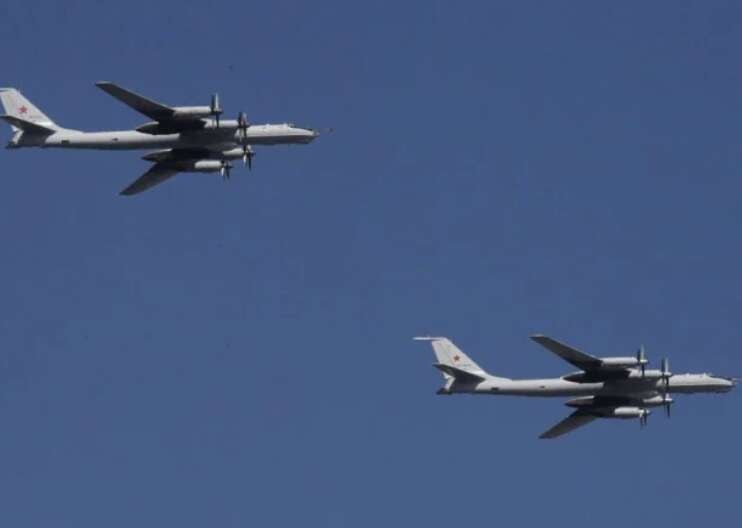
Два російські Ту-95 наблизилися до Тайваню: це друга подібна подія за тиждень
Міністерство оборони Тайваню повідомило про вхід двох російських бомбардувальників у зону розпізнавання протиповітряної оборони 19 листопада.
Міністерство оборони Тайваню повідомило про вхід двох російських бомбардувальників у зону розпізнавання протиповітряної оборони 19 листопада.
Хакери вдерлися в мережі Європейської комісії, використовуючи AI-інструмент ARTEX. Це спричинило багатоденні перебої у внутрішніх сервісах та викликало занепокоєння щодо безпеки персональних даних.
Фінансові компанії, пов'язані з родиною екснардепа, демонструють підозрілу структуру власності. Частки зацікавлених осіб розташовані рівно на 0,01% нижче регуляторних порогів.
Світлана Білак, яка проживає у ФРН, розповіла про зростання негативного ставлення до українців та образливе сприйняття президента України в німецькому суспільстві.
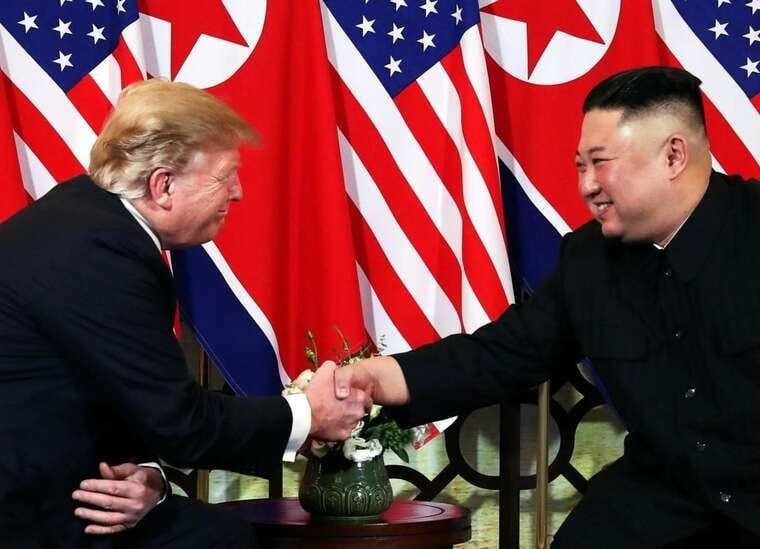
Голова КНР наголосив, що ядерний конфлікт неможливо виграти, тому його не слід розпочинати.
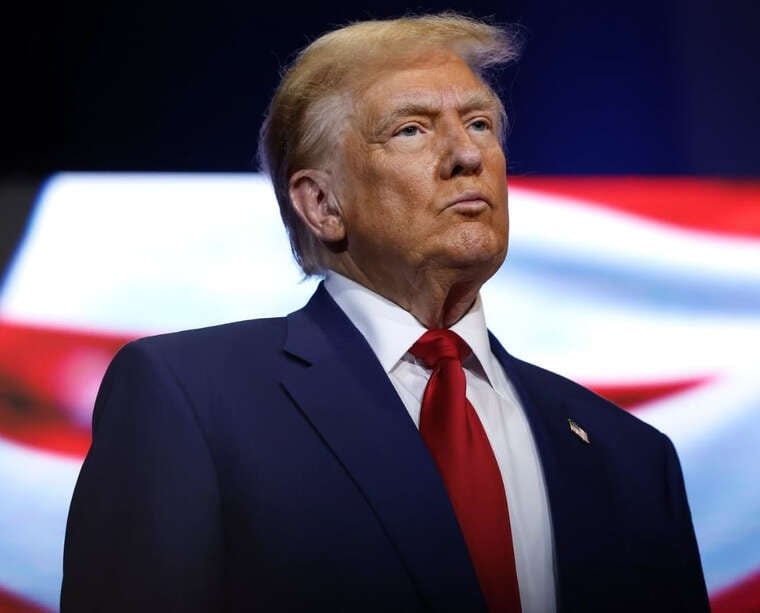
Дональд Трамп висловив повагу до російського та китайського лідерів, назвавши їхню присутність великою честю напередодні тристоронніх переговорів.
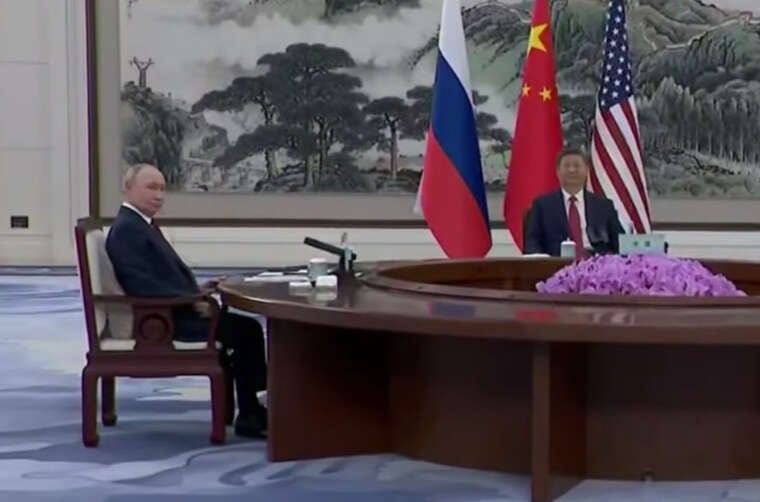
Після офіційних виступів Дональд Трамп, Сі Цзіньпін та Володимир Путін перейшли до обговорення повестки без присутності преси під час саміту АТЕС.
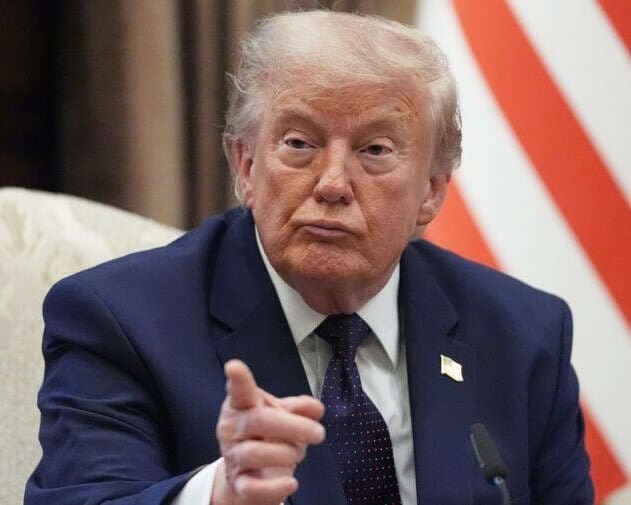
Дональд Трамп заявив, що вже спілкувався з Володимиром Путіним щодо українського конфлікту та має намір порушити тему його завершення під час тристоронніх переговорів із лідерами РФ та КНР.
Європейська комісія опинилася під ціллю масштабної кібератаки, яка загрожувала безпекою персональних даних її персоналу, повідомляє Politico. Зловмисники вдалися до використання передових технологій, що спричинило серйозні порушення у функціонуванні внутрішніх інфраструктур інституції.
Через втручання хакерів працівники Єврокомісії стикнулися з низкою проблем: не могли вносити інформацію про зарплати, подавати табелі обліку робочого часу та оформлювати відпустки. Хоча у відомстві запевняють, що більшу частину атаки вдалося взяти під контроль, повний масштаб наслідків інциденту все ще встановлюється.
Перерви у роботі систем тривають вже понад десять днів. Постраждали також сервіс відшкодування медичних витрат MyPMO та служба перекладів. Водночас зарплатні виплати співробітникам були здійснені у встановлений термін.
У Єврокомісії поки не можуть підтвердити, чи були викрадені персональні дані працівників, а також визначити їхній обсяг. Саме тому комунікація з персоналом була обмеженою: в окремих повідомленнях ІТ-служба пояснювала проблеми загальними технічними несправностями, не згадуючи про кібератаку.
За даними CERT-EU — органу ЄС, що відповідає за кіберзахист інституцій Союзу, на початку поточного місяця було виявлено, що міжнародні зловмисники використовували ARTEX. Це загальнодоступний інструмент на базі штучного інтелекту, який зазвичай застосовують для пошуку вразливостей в ІТ-системах.
«Деякі зловмисники використовують такі інструменти не за призначенням і атакували Європейську комісію», – розповів представник ЄС.
Як запобіжний захід, кілька програмних застосунків тимчасово вимкнули, проте доступ до більшості з них вже відновлено. Речник Єврокомісії Томас Реньє заявив, що в інституції вжито необхідних заходів у відповідь на виявлену кібератаку.
Згідно з внутрішнім листом, який опинився в руках журналістів, на початку місяця Єврокомісія скликала термінове засідання Ради корпоративного менеджменту — найвищого внутрішнього органу кризового управління. Це рішення було прийнято через триваючі кіберінциденти. Департамент цифрових послуг наказав посилити перевірки безпеки.
Єврокомісарка з питань технологій Генна Вірккунен інформувала колег про невідкладні заходи реагування під час засідання Колегії єврокомісарів, що відбулося вчора, повідомили два чиновники.
Цей інцидент є останнім у серії резонансних кібератак та системних збоїв, які зафіксовано у світі останніми днями. Серед попередніх випадків — перебої в роботі Microsoft, великих американських банків та Агентства національної безпеки США, а також хакерська атака, що зачепила популярні вебсайти, зокрема Air France, BBC і Zoom.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!