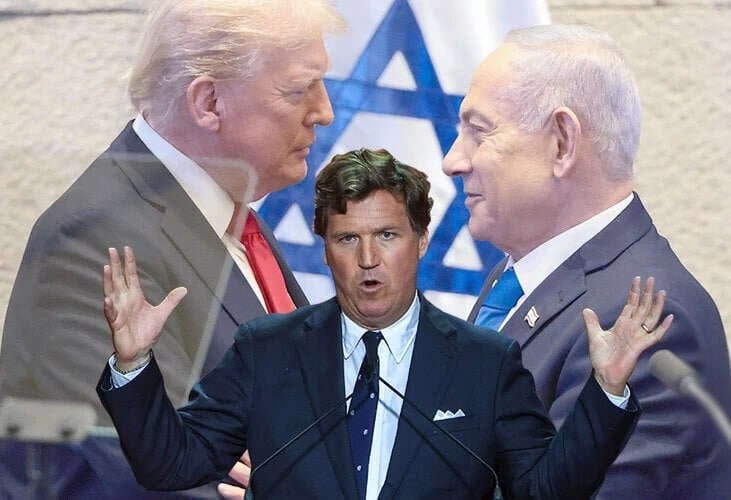
Такер Карлсон: Ізраїль тисне на Трампа щодо ядерного удару по Ірану до 7 листопада
Американський коментатор стверджує, що Беньямін Нетаньягу наполягає на застосуванні ядерної зброї проти об'єкта в центральній частині Ірану.
Американський коментатор стверджує, що Беньямін Нетаньягу наполягає на застосуванні ядерної зброї проти об'єкта в центральній частині Ірану.
Станом на 2 листопада 2026 року загальні втрати російських окупантів сягнули 1,59 мільйона осіб. Жовтень цього року став найкровавішим місяцем для армії РФ.
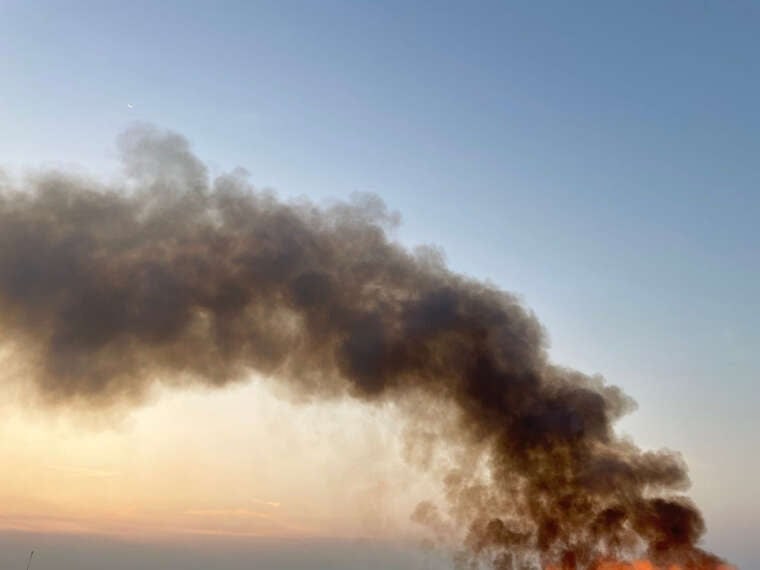
Українські безпілотники атакували ЛВДС «Самара» в Самарській області, що призвело до пошкодження резервуарного парку та насосного обладнання.
«Київпастранс» інформує про масове припинення руху тролейбусів і трамваїв у столиці внаслідок відсутності живлення.
Повітряні сили повідомили про масштабну нічну атаку російських безпілотників, під час якої зафіксували влучання у 26 районах країни.
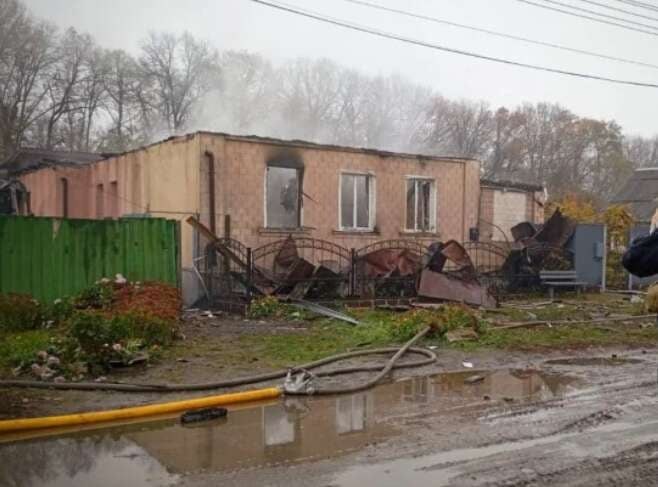
Російські війська завдали 43 удари по п’ятнадцяти населених пунктах області, застосовуючи авіабомби та безпілотники. Слідчі відкрили кримінальні провадження.
Зранку 2 листопада в столиці та області запровадили непередбачені графіками відключення. Енергетики зазначили, що стандартний розклад на цей час не чинний.
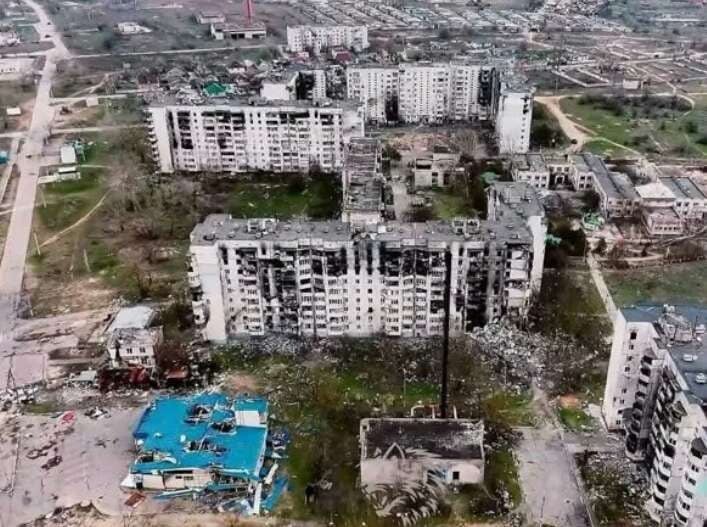
Відомство зазначило, що противник скористався гуманітарною паузою для ротації військ, розширення антидронових систем та підвезення боєприпасів.
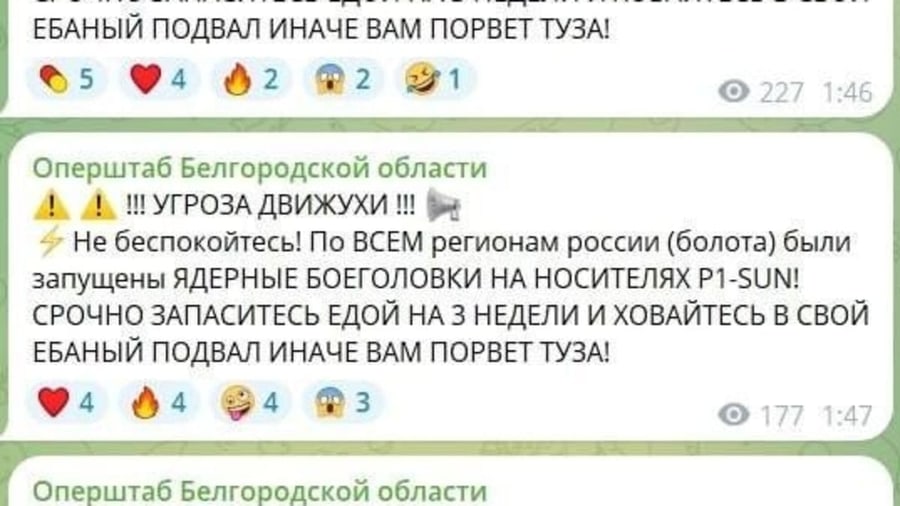
У ніч на 2 листопада в Росії зафіксували інцидент із мобільним застосунком Міністерства надзвичайних ситуацій (МНС). Користувачі отримали хибні сповіщення, в яких йшлося про нібито запуск ядерних боєголовок по всіх регіонах країни. Ця подія відбулася на тлі попередньої атаки на український сервіс "Повітряна тривога", хоча прямого зв'язку між двома зламами наразі не підтверджено.
Жителі Росії отримали повідомлення з заголовком "Угроза движухи". У тексті стверджувалося, що по території всієї країни здійснено запуск ядерних боєголовок. Адресатів закликали терміново сховатися в підвалах та запастися їжею на три тижні. Розсилка супроводжувалася лайкою та глузливими формулюваннями.
За даними ЗМІ, подібні публікації з'явилися також у низці регіональних каналів МНС та оперативних штабів. Пізніше частину цих повідомлень було видалено. Варто зазначити, що фраза про удар "по всіх регіонах" була частиною тексту фейкової розсилки, а не відображала реальне географічне охоплення атаки.
Відомство надзвичайних ситуацій РФ визнало факт кібератаки на свій мобільний застосунок. У МНС повідомили, що зловмисникам вдалося поширити неправдиву інформацію. На даний момент фахівці працюють над усуненням вразливості та відновленням штатного режиму роботи сервісу.
У відомстві запевняють, що злам не вплинув на основні канали оповіщення населення, такі як сирени, гучномовці, SMS-розсилки, а також теле- та радіомовлення. Мобільний застосунок там характеризують як допоміжний інструмент. Отже, підтверджений провал стосується виключно захисту цього конкретного додатка; даних про компрометацію всієї системи оповіщення немає.
Інцидент привернув увагу через хронологію подій. Ввечері 1 листопада, напередодні зламу російського сервісу, український застосунок "Повітряна тривога" також почав надсилати неправдиві повідомлення. Користувачі отримали сповіщення про радіаційну та хімічну небезпеку, вуличні бої й інші загрози. Команда розробників підтвердила несанкціоноване втручання та тимчасово призупинила роботу сервісу.
Близькість у часі цих подій дає підстави припустити, що атака на МНС РФ могла бути відповідною реакцією. Проте сама по собі часова близькість не є доказом спільного задуму чи мотиву помсти. У перевірених джерелах наразі немає підтвердження особи організаторів російського зламу або їхнього зв'язку з українським інцидентом.
Ця атака продемонструвала конкретну вразливість захисту російського державного застосунку: стороннім особам вдалося використати його для розсилки фальшивих попереджень. Наслідком такого втручання може бути підрив довіри населення до майбутніх повідомлень про реальну небезпеку.
Нагадаємо, раніше повідомлялося про злам понад 100 українських сайтів. За даними CERT-UA, зловмисники використовували підроблену перевірку "Я не робот", щоб спонукати відвідувачів запускати шкідливі команди на своїх комп’ютерах.
Також згадується випадок, коли редакція СтопКор відбила масштабну DDoS-атаку. Тоді технічні фахівці зафіксували понад пів мільярда шкідливих запитів і посилили захист ресурсу.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!