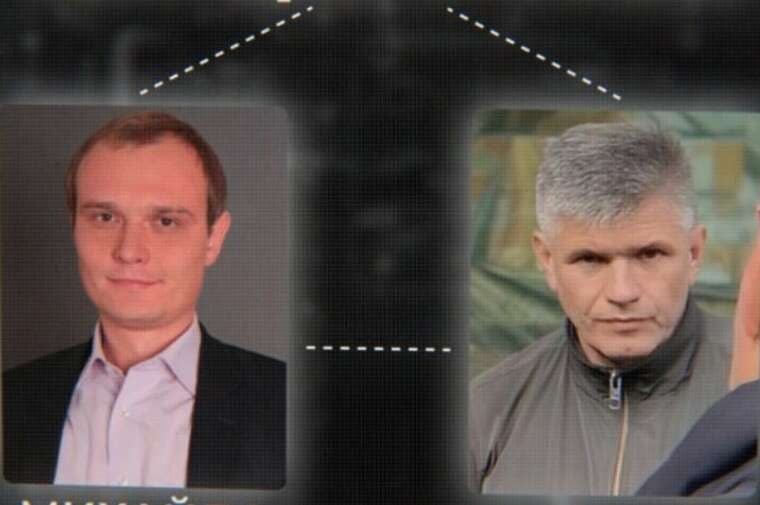
Зв'язки Онищенка з будівельними компаніями та мільярдні контракти на Київщині
Дослідження виявило мережу власницьких прав та контрактів, що поєднує колишнього радника голови Київської ОДА з бізнес-групою Михайла Підвисоцького.
Дослідження виявило мережу власницьких прав та контрактів, що поєднує колишнього радника голови Київської ОДА з бізнес-групою Михайла Підвисоцького.
Внаслідок ворожої атаки на Рівне виникла аварійна ситуація, через що частина міста залишилася без світла.
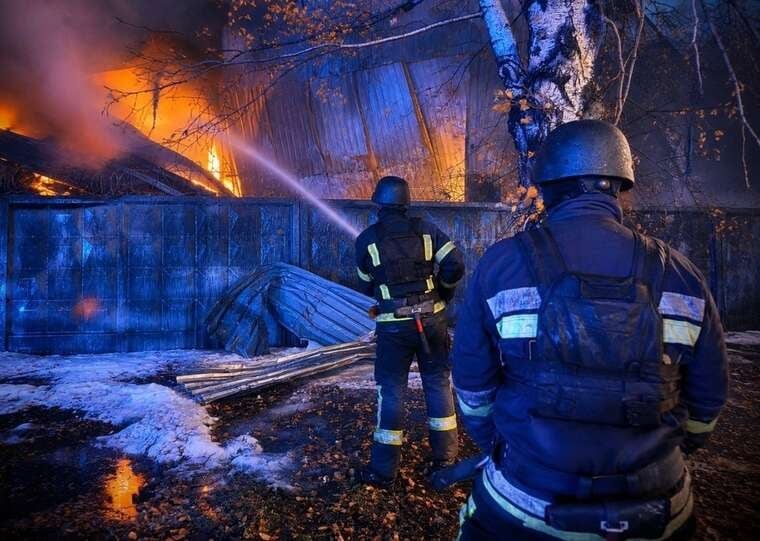
Рятувальники Кіровоградщини витратили понад добу на повне гасіння вогню, що спалахнув на промисловому об'єкті внаслідок ворожого обстрілу 16 листопада.
Голова АМКУ пояснив слідству, чому робочі документи з часів керівництва Донецькою ОВА знайшли в приватному будинку родичів дружини.
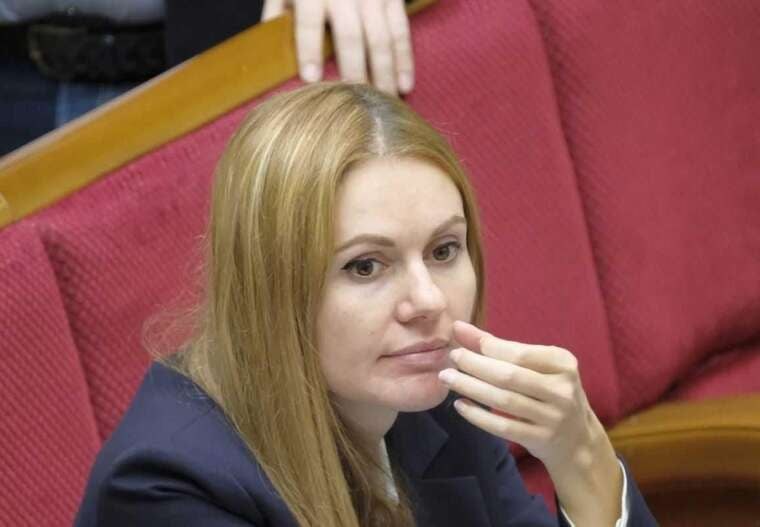
Верховний антикорупційний суд ухвалив рішення про тимчасове звільнення нардепки Анни Скороход від обмежень на виїзд за кордон для участі у сесії Парламентської асамблеї НАТО, попри протест прокурора.
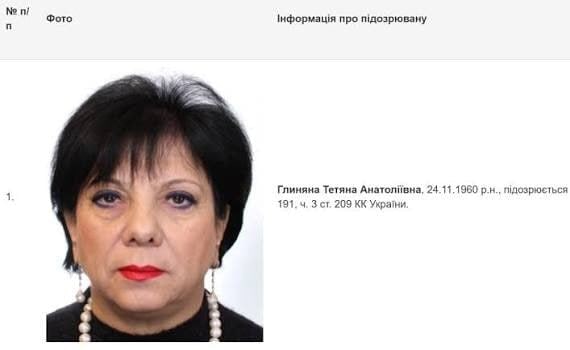
Слідство встановило, що Глиняна разом із співробітником Нацполіції намагалася сфабрикувати справу проти колишнього підлеглого, щоб вилучити 2 млн євро.
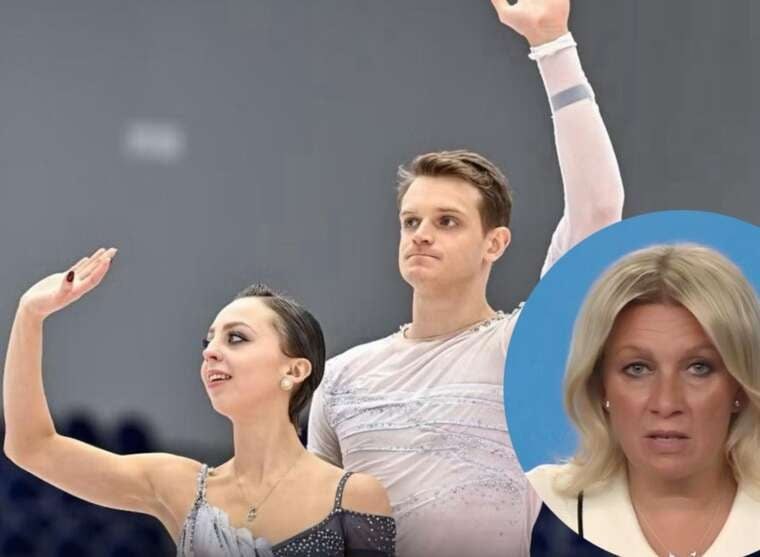
Фінляндія обмежила в'їзд російським атлетам через агресію проти України. У Москві назвали це рішення проявом неонацизму.
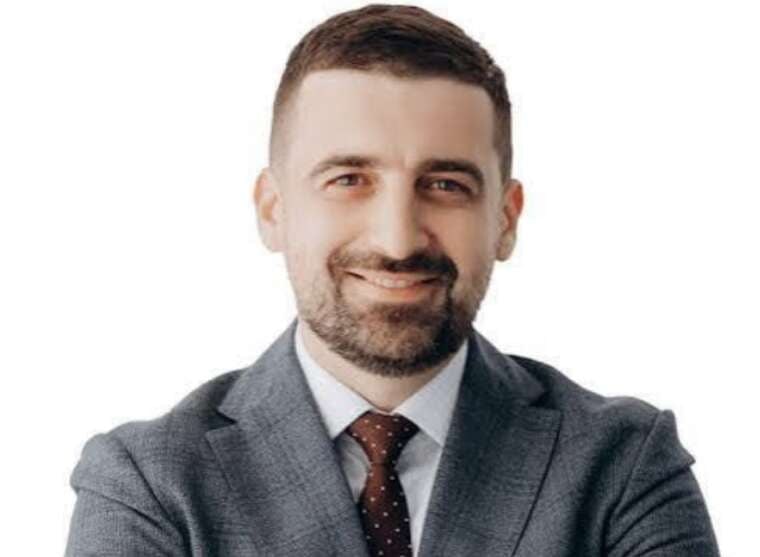
Колишній в.о. голови Фонду держмайна Олександр Федоришин тепер тимчасово керує «Спецтехноекспортом», який перебуває в процесі припинення та має значну заборгованість перед державою.
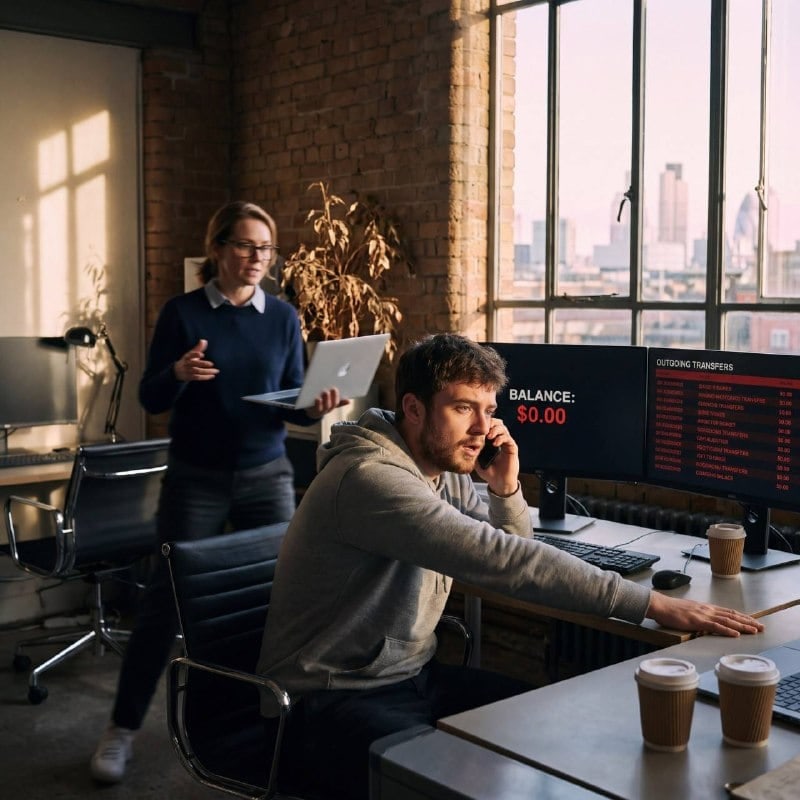
16 листопада децентралізована біржа ф'ючерсів Lighter тимчасово припинила обробку виведень коштів та створення нових пулів ліквідності. Ця реакція стала відповіддю на інцидент, під час якого з двох акаунтів маркет-мейкерів зникло приблизно 15,5 мільйона доларів у стейблкоїні USDC. З одного рахунку було виведено 10,39 мільйона, а з іншого — 5,09 мільйона. Представники біржі запевняють, що основні смарт-контракти системи не зазнавали зламів. Причина інциденту, за їхніми словами, лежить у «одній скомпрометованій зовнішній стороні». Аналітики on-chain даних припускають, що було вкрадено API-ключ компанії Abraxas Capital.
Особливістю цього випадку є спосіб викрадення. API-ключ надавав права на торгівлю, але не обов'язково дозволяв безпосереднє виведення коштів. Зловмисник скористався цим нюансом. За пів години до початку атаки він поповнив свій гаманець на 10 тисяч доларів. Після цього на платформі Lighter він створив власний пул ліквідності без комісій та придбав 99,99% його часток. Використовуючи скомпрометований ключ, злодій здійснював покупки у цьому пулі через акаунти жертв за завищеними цінами, розбиваючи операції на лоти розміром близько одного мільйона доларів. Кошти клієнтів потрапляли в пул, який фактично належав зловмиснику, що дозволило йому просто забрати свою частку активів.
Подальші дії зловмисника нагадують сценарій, що мав місце в історії з французьким банком Crédit Mutuel Arkéa. Оскільки емітент USDC має технічну можливість заморожувати токен, викрадені 10,39 мільйона доларів одразу обміняли через протокол CoW Swap на приблизно 5400 ETH. Цю криптовалюту заморозити нікому. Для ускладнення відстеження ефір розбили на дрібні перекази розміром близько 160 ETH та розподілили по різних гаманцях. Частина коштів була переміщена на біржу Hyperliquid, а, за даними аналітиків, зловмисник вже розпочав конвертацію активів у Monero.
Перехід коштів у Monero фактично обриває ланцюжок відстеження. На відміну від Bitcoin чи Ethereum, де кожна транзакція є прозорою для публіки (видно відправника, отримача та суму), Monero приховує всі ці параметри. Поки кошти перебували в USDC, їх можна було заморозити, а в ETH — відстежити. Однак після конвертації в Monero подальше розслідування стикається з практично непереборними технічними перешкодами.
Інцидент негативно вплинув на ціну токену біржі LIT, який за добу знизився більше ніж на 17%. Корейські біржі Upbit та Bithumb призупинили операції з введенням і виведенням цього активу. На даний момент Lighter не повідомляє, коли буде відновлено можливість виведення коштів для користувачів.
Цей випадок демонструє, що API-ключ є критично важливим інструментом доступу, а не просто технічною дрібницею. Для захисту бізнесу необхідно суворо обмежувати права доступу ключів, прив'язувати їх до конкретних IP-адрес, регулярно ротувати та чітко контролювати, хто в команді має до них доступ. У разі виявлення компрометації час має принципове значення: можливість заморожувати кошти існує лише до їхньої конвертації в невідстежувані валюти, такі як Monero. Злодю потрібні години для переміщення активів, тоді як вам потрібна лише одна хвилина, щоб не залишати ключ у відкритому доступі.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!