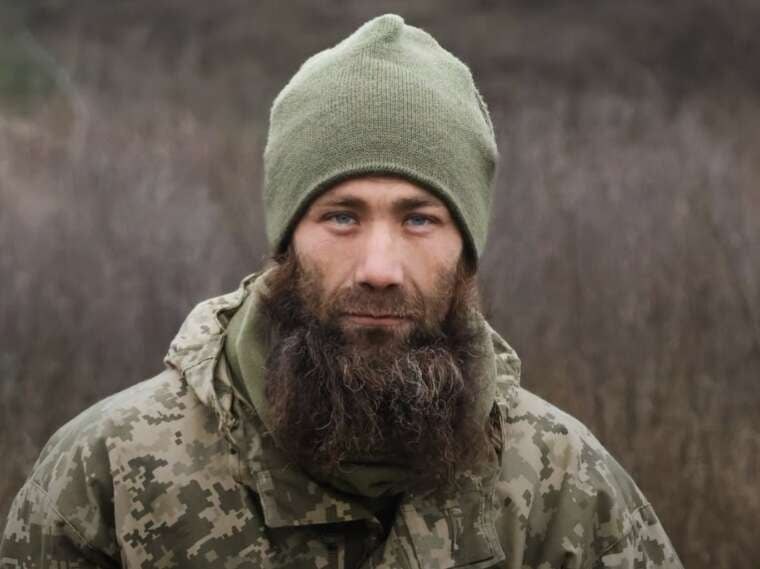
Захисник 100-ї бригади 155 днів тримав оборону в оточенні біля Торецька
Біля Торецька військовий 100-ї бригади Олександр, позивний «Авдос», понад чотири місяці перебував в оточенні, отримуючи підтримку лише через дрони.
Біля Торецька військовий 100-ї бригади Олександр, позивний «Авдос», понад чотири місяці перебував в оточенні, отримуючи підтримку лише через дрони.
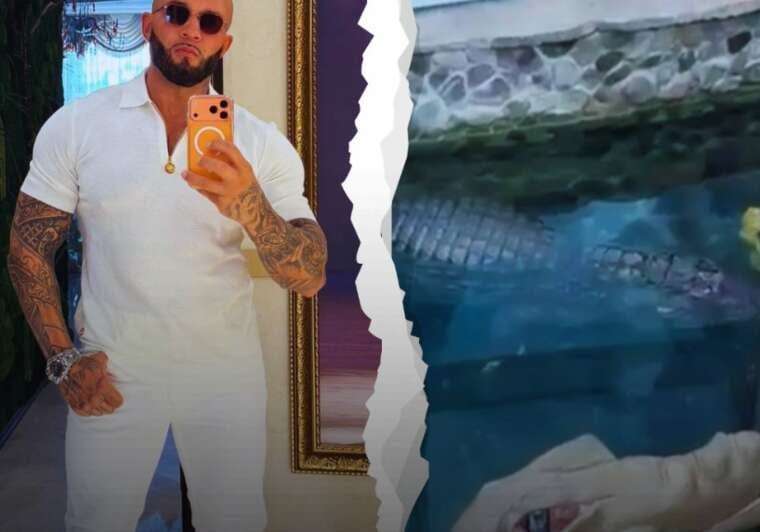
Установлено, що заклад не відчужував крокодилів протягом останніх 15–16 років, що спростовує слова Владислава Соколова про придбання тварини за 2,5 тисячі доларів.
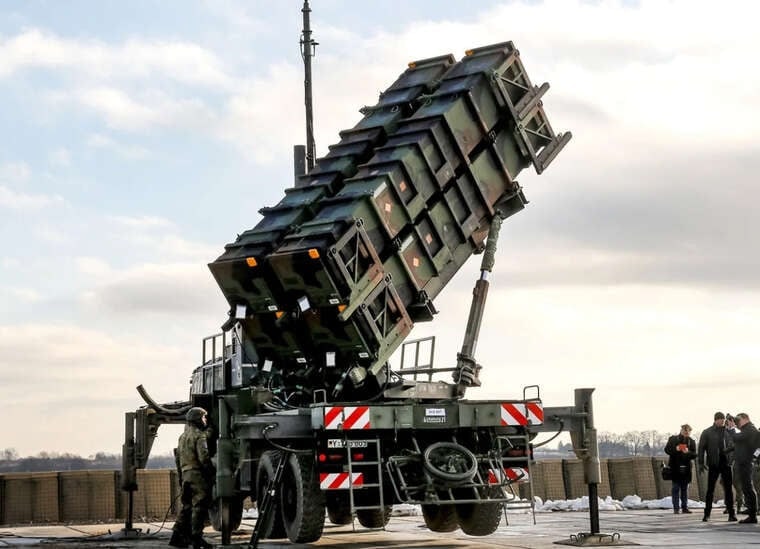
Ліцензійні угоди на локалізацію виробництва зенітних ракет залишаються незатвердженими, попри попередню згоду високопосадовців США.
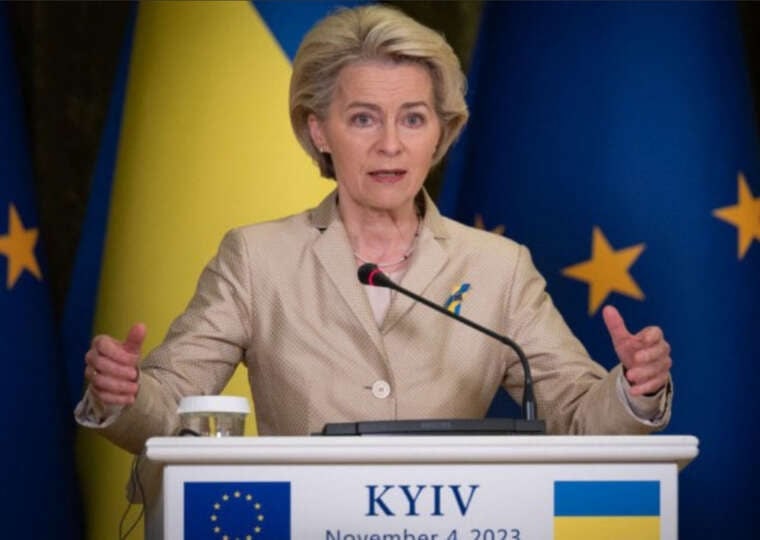
Президентка Єврокомісії анонсувала представлення 22-го пакету санкцій проти Росії та окреслила пріоритети ЄС: припинення вогню, безпекові гарантії та фінансування Києва у 2027 році.
Колишній лідер гурту «Тартак» написав композицію, присвячену пам’яті 21-річного військовослужбовця, який загинув у грудні 2025 року. Виконавцем треку став Віктор Новосьолов.
Виконавець MELOVIN повідомив, що його гонорар за святкові виступи становить 12–13 тисяч доларів, і наразі домовленостей з замовниками не укладено.
Виконувач обов'язків генерального прокурора США Тодд Бланш вже кілька місяців проживає на військовій базі. Разом з ним на військовій території мешкають й інші високопосадовці адміністрації.
Директор департаменту розгляду скарг Офісу військового омбудсмена Валерій Кривонос повідомив, що представники структури збираються повторно опитати чоловіків, які перебували в будинку «Азова» на Петропавлівській Борщагівці, в більш сприятливих умовах.
Кіберзлочинці заявили про компрометацію понад 60 тисяч репозиторіїв на платформі GitHub. За їхніми твердженнями, під загрозою витоку опинилися облікові записи, пов’язані з державними структурами Сполучених Штатів та Франції.
Згідно з попередніми даними, атака реалізовувалася через приховану схему. Зловмисники надсилали запити на зміну коду, які на перший погляд виглядали безпечно. Після отримання доступу вони інтегрували шкідливий скрипт у робочі процеси GitHub Actions. Ця програма збирала паролі, токени та ключі доступу до хмарних сервісів AWS, Google Cloud і Azure.
Для реалізації атаки хакери скористалися 4837 викраденими обліковими записами. Загалом під удар потрапили 61 764 репозиторії. У щонайменше 1806 із них зловмисникам вдалося вивезти конфіденційну інформацію.
Після збору необхідних даних хакери видалили внесені зміни та журнали запусків, щоб приховати сліди втручання.
Наслідки цього інциденту можуть вийти за межі безпосередніх розробників. Ризику зазнають і користувачі їхнього програмного забезпечення. Серед потенційних постраждалих — автори пакетів, які поширюються через платформи npm, PyPI та інші дистрибутивні канали.
Коментарі
До цієї новини ще немає коментарів. Будьте першим!