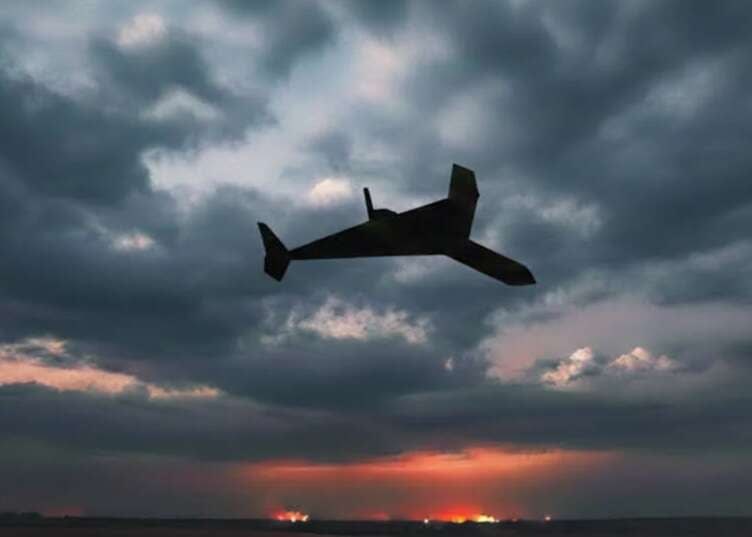
Un dron se estrella en el mar Negro cerca de Odesa y se incendia
Los informes sobre la caída de un dron en el mar Negro surgieron en medio de amenazas sobre el uso de sistemas no tripulados.
Los informes sobre la caída de un dron en el mar Negro surgieron en medio de amenazas sobre el uso de sistemas no tripulados.
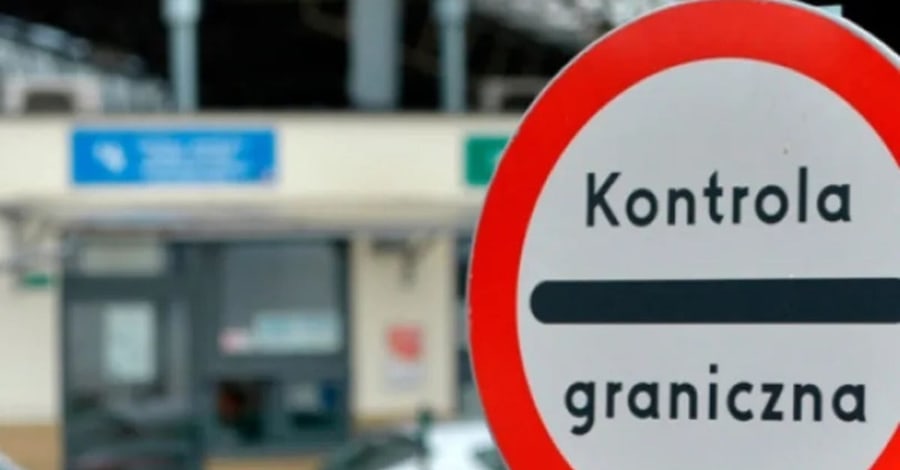
El gobierno polaco ha aprobado un proyecto de ley sobre la integración del país en el sistema ETIAS y la creación de un registro de extranjeros. A partir de 2027, los ciudadanos ucranianos exentos de visado deberán obtener una autorización electrónica.
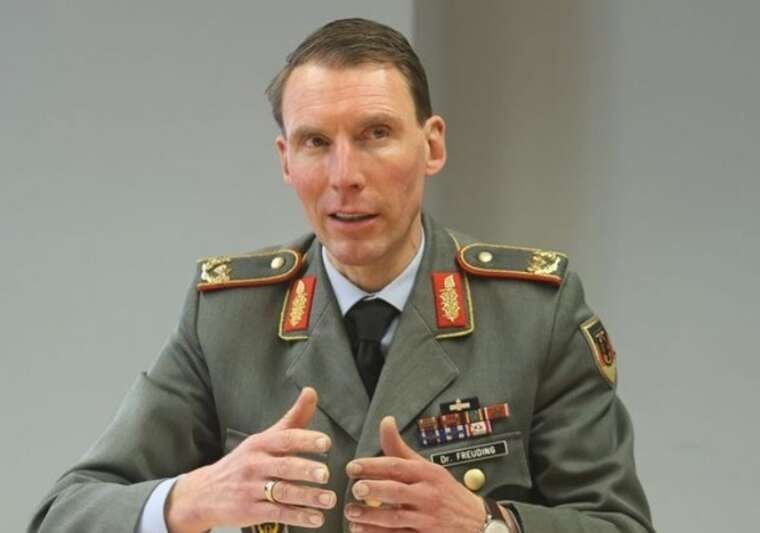
Las tropas alemanas utilizaron drones kamikaze por primera vez durante los ejercicios Freedom Shield 26 II. Las maniobras se llevaron a cabo en el polígono de Rudninkai con la participación de miles de efectivos.
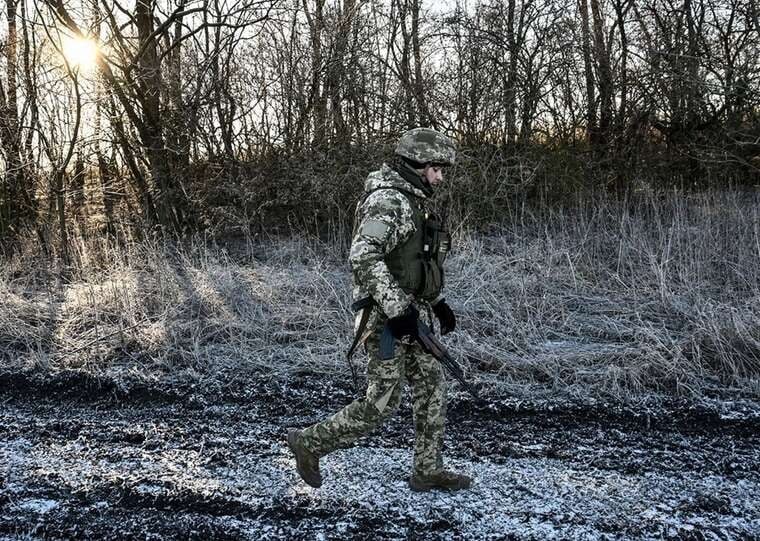
El 22 de noviembre se registraron 143 enfrentamientos en la línea del frente, con la mayor intensidad de combate observada en las zonas de Pokrovsk y Kostiantynivka.
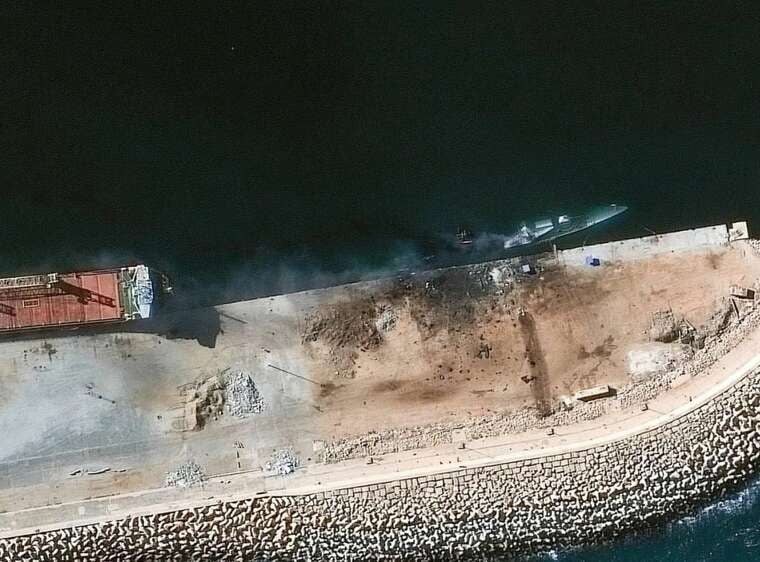
Según Clash Report, el dron de ataque marítimo que dañó un buque militar ruso en Bengasi habría sido lanzado desde territorio albanés.
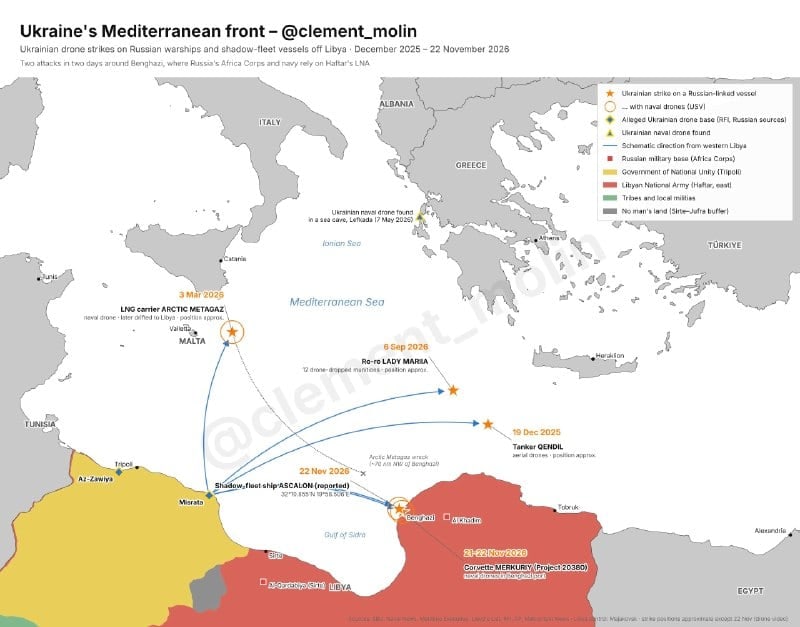
El investigador presentó un esquema detallado de los ataques con drones contra buques rusos y de la flota sombra en la región, desde diciembre de 2025 hasta noviembre de 2026.
El Tribunal de Distrito Primorsky de Odesa liberó a Yevheniia Volynets de la responsabilidad penal por empleo ficticio. La acusada reembolsó íntegramente al Estado los daños causados.
En el municipio de Bad Grönenbach, el estado de cuatro personas se evalúa como crítico tras un incidente por fuga de sustancias nocivas durante una ceremonia religiosa.
Aproximadamente 140.000 registros de titulares de permisos de trabajo en Singapur fueron comprometidos tras un incidente cibernético en el proveedor de atención médica Fullerton Health. Según los datos, aproximadamente 43.000 de estos registros correspondían a personas cuyos permisos ya habían expirado en el momento del incidente.
El incidente afectó al Plan de Atención Primaria para Trabajadores Migrantes. Los resultados preliminares de la investigación indican que los siguientes datos podrían haber sido comprometidos: nombres completos de los trabajadores, números de identificación extranjeros, fechas de nacimiento, números de teléfono móvil, así como direcciones de correo electrónico y domicilio.
Fullerton Health enfatizó que los registros médicos, la información sobre el estado de salud y los datos financieros personales de los pacientes permanecieron protegidos.
La empresa se enteró de la violación de seguridad el 31 de octubre. Una declaración oficial sobre el incidente se publicó el 9 de noviembre, aunque en ese momento no se reveló el número exacto de registros afectados.
Tras el incidente, Fullerton Health aisló el servidor que soportaba el programa e implementó medidas de protección adicionales dentro de la red. La empresa está preparando actualmente un nuevo servidor para el portal de registro; el servidor antiguo no se reutilizará.
El proveedor de servicios de monitoreo de seguridad Logicalis declaró que durante una auditoría anterior no detectó signos de anomalías ni violaciones de seguridad entre los activos de TI de Fullerton Health bajo su control.
A los trabajadores cuyos registros fueron afectados por el incidente se les notificó en dos ocasiones a través de sus empleadores. Además, el Ministerio de Manpower de Singapur envió mensajes directos a través de la aplicación FWMOMCare en los idiomas que hablan los trabajadores. Se les aconsejó ser cautelosos con correos electrónicos, llamadas y mensajes no solicitados que soliciten datos personales.
La Comisión de Protección de Datos Personales de Singapur señaló que los datos preliminares indican ataques oportunistas que explotan vulnerabilidades comunes en los sistemas de TI. Según la evaluación del regulador, no hay un vínculo aparente entre este incidente y otras filtraciones de datos recientes.
Comentarios
Esta noticia aún no tiene comentarios. ¡Sé el primero!